...

DIGITAL

Panne mondiale Microsoft : une défaillance qui révèle la dépendance numérique des entreprises
La panne mondiale Microsoft qui affecte depuis le jeudi 12 novembre plusieurs services du géant américain, notamment Outlook, Teams et Microsoft 365, perturbe le fonctionnement de nombreuses entreprises et organisations à travers le monde. Difficultés d’accès aux messageries, interruptions des outils collaboratifs et retards dans les échanges professionnels : cet incident de grande ampleur met en lumière la dépendance croissante des entreprises aux infrastructures numériques. Au-delà des difficultés techniques, cette panne soulève une question stratégique pour les dirigeants de PME et d’ETI : comment garantir la continuité de l’activité lorsque des outils devenus indispensables sont soudainement indisponibles ? Par Franck Boccara

La panne mondiale Microsoft perturbe plusieurs services essentiels

Depuis le jeudi 12 novembre, Microsoft fait face à une importante interruption de ses services en ligne. La messagerie Outlook figure parmi les principaux outils concernés, avec des utilisateurs qui ne parviennent plus à accéder à leur boîte de réception, à envoyer ou à recevoir des messages. Pour suivre l’évolution de la situation, Microsoft met à disposition un tableau officiel de suivi de l’état de ses services, qui permet de consulter les incidents signalés et leur état de résolution. Les difficultés ne se limitent toutefois pas à la messagerie. Plusieurs fonctionnalités de Microsoft 365 sont également affectées, notamment certaines fonctions de Microsoft Teams, SharePoint, Copilot et différents services associés à l’environnement professionnel de Microsoft. L’incident a rapidement pris une dimension internationale. Des utilisateurs en Amérique du Nord, en Europe et dans la région Asie-Pacifique ont signalé des dysfonctionnements. Des administrations, des entreprises et certains services publics ont également été concernés. Selon les informations relayées par Associated Press, le nombre de signalements concernant Outlook sur la plateforme Downdetector a atteint près de 140 000 au plus fort de l’incident. Un indicateur qui témoigne de l’ampleur des difficultés rencontrées, même s’il ne correspond pas au nombre réel d’utilisateurs touchés.

Des difficultés techniques au cœur de l’infrastructure Microsoft

Microsoft a identifié des dysfonctionnements affectant son infrastructure Exchange Online, qui assure notamment le fonctionnement de sa messagerie professionnelle hébergée dans le cloud. Les premières investigations ont mis en évidence une surcharge de certaines infrastructures et des serveurs devenant indisponibles. Microsoft a également indiqué que certains serveurs, après avoir été remis en service, rencontraient à nouveau des difficultés lorsqu’ils étaient soumis au trafic des utilisateurs. L’entreprise a engagé plusieurs opérations pour rétablir progressivement la situation : redistribution du trafic entre ses infrastructures, redémarrage de serveurs affectés, adaptation des configurations et reconstruction de certaines parties de son infrastructure. À ce stade, Microsoft n’a pas identifié d’indice laissant penser que l’incident serait lié à une cyberattaque. Il convient donc de distinguer cette panne technique d’un éventuel acte malveillant.

Des conséquences concrètes pour les entreprises

Pour les entreprises, la messagerie électronique reste un outil de travail central. Elle intervient dans les échanges commerciaux, les relations avec les fournisseurs, le suivi des commandes, la gestion administrative et la communication avec les clients. Une indisponibilité prolongée d’Outlook peut ainsi provoquer des retards dans le traitement des demandes, perturber les échanges internes et compliquer l’organisation des équipes. Les conséquences de la panne mondiale Microsoft peuvent également dépasser le seul cadre de la messagerie. Lorsque les calendriers, les outils collaboratifs ou certaines applications connectées ne fonctionnent plus correctement, c’est toute une partie de l’organisation quotidienne qui peut être affectée. La panne actuelle rappelle ainsi que la disponibilité des outils numériques constitue désormais un enjeu opérationnel majeur, y compris pour les PME et les ETI qui ont largement adopté les solutions hébergées dans le cloud.

La dépendance aux grands fournisseurs numériques en question

Cet incident remet au premier plan une problématique stratégique : la concentration des infrastructures numériques autour de quelques grands fournisseurs mondiaux. Pour de nombreuses entreprises, Microsoft représente bien davantage qu’un simple fournisseur de messagerie. Son environnement regroupe des outils de communication, de stockage, de collaboration, de gestion documentaire et, désormais, d’intelligence artificielle. Cette intégration apporte des avantages évidents en matière de productivité et de simplicité d’utilisation. Elle crée néanmoins une dépendance lorsque plusieurs fonctions essentielles reposent sur une même infrastructure. Une défaillance chez un fournisseur peut alors avoir des répercussions simultanées sur plusieurs activités de l’entreprise, même lorsque celle-ci dispose de ses propres équipements et d’une connexion Internet parfaitement opérationnelle. Cette problématique s’inscrit plus largement dans une réflexion sur la gestion des risques en entreprise, devenue un enjeu stratégique pour les dirigeants. La question n’est donc pas nécessairement de renoncer à ces solutions, mais de mieux anticiper les risques liés à leur indisponibilité.

Continuité d’activité : quelles leçons pour les dirigeants ?

La panne mondiale Microsoft constitue un rappel utile pour les directions générales et les responsables informatiques. La continuité d’activité ne doit pas être envisagée uniquement face aux cyberattaques, aux incendies ou aux incidents affectant les locaux de l’entreprise. Elle doit également intégrer les défaillances des prestataires et des infrastructures numériques externes. Plusieurs précautions méritent ainsi d’être étudiées : – Prévoir des moyens de communication alternatifs en cas d’indisponibilité de la messagerie principale. – S’assurer que les données essentielles disposent de sauvegardes adaptées et indépendantes des services de production. – Identifier les applications et les processus métiers qui dépendent directement d’un fournisseur unique. – Définir des procédures permettant aux équipes de poursuivre leurs activités pendant une interruption de service. – Évaluer les engagements contractuels des prestataires en matière de disponibilité, de sécurité et de rétablissement. Ces mesures ne supposent pas nécessairement de multiplier les outils ou de remettre en cause les choix technologiques de l’entreprise. Elles visent avant tout à réduire les conséquences d’une interruption imprévue. Un rappel de la nécessité de maîtriser les risques numériques La panne mondiale Microsoft et Outlook illustre une réalité à laquelle les entreprises sont de plus en plus confrontées : leur fonctionnement dépend étroitement de la disponibilité d’infrastructures numériques qu’elles ne maîtrisent pas directement. Si les services commencent à retrouver progressivement de la stabilité, l’incident rappelle que même les plus grands acteurs technologiques ne sont pas à l’abri de défaillances majeures. Pour les dirigeants de PME et d’ETI, l’enjeu est désormais de concilier les bénéfices de la transformation numérique avec une véritable stratégie de résilience. Car la performance numérique d’une entreprise ne se mesure pas uniquement à la sophistication de ses outils, mais également à sa capacité à poursuivre son activité lorsque ceux-ci deviennent indisponibles.
Cyberattaque des frigos : le risque que le dirigeant porte seul
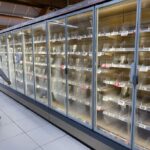
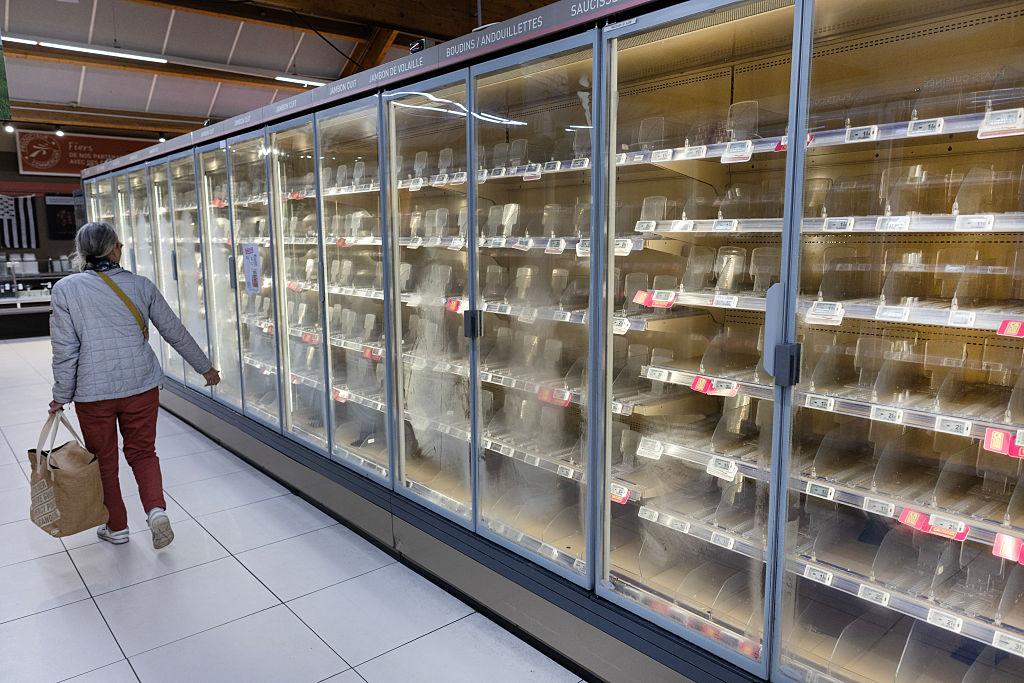
Un lundi matin d’octobre, des centaines de directeurs de magasin ont découvert, à l’ouverture, des denrées surgelées à détruire. Pendant la nuit, quelqu’un avait basculé à distance leurs installations de froid en dégivrage à 50 °C. Personne sur place n’avait touché à rien. La même cyberattaque des frigos s’est reproduite 3 semaines plus tard dans une douzaine de pays. Les analyses parlent de réseaux et de correctifs. Elles laissent de côté la leçon pour tout dirigeant : ses propres machines en fin de support lui font courir un risque qu’il n’a ni choisi ni assuré. Par François Aichelbaum, fondateur de Privateer, ingénierie en stratégies technologiques pour dirigeants

Cyberattaque des frigos de supermarchés : une faille connue depuis 2023

D’après la presse et les enseignes, dans la nuit du dimanche 11 au lundi 12 octobre 2026, des régulateurs de froid Danfoss, Copeland et Dixell ont reçu, par internet, des consignes de dégivrage forcé. Intermarché et Netto annoncent au moins 300 magasins touchés, Coopérative U une petite centaine, Monoprix une trentaine, Leclerc et Carrefour des chiffres variables selon les sources. Un dirigeant d’enseigne évalue la perte entre 180 000 et 200 000 euros par hypermarché ; les estimations nationales publiées se chiffrent en millions. Le parquet de Paris a ouvert une enquête. Sur les auteurs, on ne sait encore rien. Dans la nuit du 1er au 2 novembre, la cyberattaque des frigos s’est répétée, avec la même consigne à 50 °C, dans une douzaine de pays européens, de la Belgique au Portugal. Au moins une centaine de magasins sont touchés à l’heure où j’écris. Danfoss a indiqué que la majorité des unités touchées en France étaient anciennes et ne recevaient plus de mises à jour. Après la seconde vague, le fabricant a précisé que certains systèmes conservaient leur mot de passe d’usine et n’étaient pas sur un réseau protégé. La faille avait été repérée dès 2023 par un cabinet d’audit français et signalée au fabricant ; l’agence américaine de cybersécurité avait publié 2 avis en 2025. Le lundi de la première cyberattaque des frigos, un chercheur comptait encore 2 752 interfaces de ce type accessibles depuis internet, dont 1 590 en France. Trois ans de signaux. Aucun destinataire.

Fin de support : une machine qui marche encore peut déjà être abandonnée

Posez la question dans n’importe quelle PME : qui maintient à jour le régulateur de la chambre froide, la chaudière, l’automate de la ligne 2 ? Le service informatique, s’il existe, ignore souvent jusqu’à l’existence de l’équipement, arrivé avec le bâtiment ou la machine. Le mainteneur entretient le froid et laisse de côté le logiciel qui le pilote. Le fabricant a mis fin au support à une date publiée quelque part, sans que l’entreprise en soit informée. Le dirigeant, lui, voit une machine amortie qui fait son travail, et une machine qui fonctionne n’appelle aucune dépense. Personne ne qualifie d’obsolète une machine qui produit encore du froid. Le risque s’installe dans cet angle mort : le jour où le fabricant cesse les mises à jour de sécurité, l’équipement reste le même, mais le risque change de mains. Il quitte le fabricant et revient à l’exploitant, sans courrier ni ligne budgétaire, sans que quiconque ait eu à signer. Le pilotage à distance a suivi le même chemin : le fabricant a conçu une interface de gestion parce que le marché l’attend, l’installateur l’a raccordée au réseau parce que la notice le prévoit, et le mainteneur a demandé un accès permanent, car un diagnostic à distance coûte moins cher qu’un déplacement. L’exploitant a signé un contrat de maintenance : le mot « télécommande » n’y figure nulle part. Un expert cité par la presse résume d’un mot l’origine de l’exposition : la praticité. Chacun a fait son métier. Personne n’avait pour métier de dire non. Par ces deux chemins, l’entreprise se retrouve avec un équipement dont elle ne maîtrise plus ni les accès ni l’entretien, mais dont elle répond seule. Sécuriser la connexion reste utile, mais c’est aussi valider après coup un accès que personne n’a voulu, sur une machine abandonnée.

Après la cyberattaque des frigos, qui paie ?

Je ne suis pas juriste et aucune affaire n’a encore été jugée. Le mécanisme général est connu de quiconque a suivi une expertise. Le prestataire qui supervise un équipement est le plus souvent tenu à une obligation de moyens. Face à une attaque, il fera valoir qu’aucun acteur ne garantit un risque nul et qu’en l’absence de faute démontrée, il a fait ce que le contrat prévoyait. Un équipement en fin de support lui offre un argument de plus : le fabricant avait prévenu, l’exploitant n’a pas remplacé le matériel. Démontrer une faute suppose une expertise judiciaire, des rapports, des contestations. Cela prend des années. Si une responsabilité est retenue, l’appel prolonge le délai, et rien n’est versé dans l’intervalle. Pendant ces années, l’exploitant se tourne vers son assureur. Une enseigne a déjà indiqué que ses contrats ne couvraient pas ce type d’incident en magasin. Quand une couverture existe, elle est rarement entière : franchises, plafonds, exclusions quand la cause vient d’un tiers que l’assuré n’a pas choisi ou d’un matériel que son fabricant ne suit plus. Le prestataire s’en tient à son obligation de moyens, l’assureur à son contrat, et l’entreprise garde le reste : la marchandise et le temps. Ce reste, intransférable, revient au dirigeant, qu’il ait su ou non qu’un accès l’exposait. Le bulletin du CERT-FR, le centre d’alerte de l’État, mis à jour le 16 octobre, recommande de ne plus exposer ces équipements sur internet, et ajoute un conseil : vérifier les conditions contractuelles d’assurance avant de couper la remontée des données vers le frigoriste. Un magasin dont les congélateurs viennent d’être poussés à 50 °C ne peut pas débrancher le câble sans relire un contrat. Si ce geste engage l’assurance, ce câble relevait de la direction générale depuis le premier jour. Il a été traité comme une affaire de technicien.

Équipements connectés : le froid n’est qu’un cas

Il en va de même pour la chaudière réglée par le fournisseur d’énergie, la ventilation paramétrée par l’installateur, la ligne de production où l’automaticien se connecte à distance le week-end, le portail et les badges gérés par la société de sécurité, ou encore les onduleurs, panneaux solaires, bornes de recharge et ascenseurs. Dans une PME industrielle ou de services, ces équipements connectés, accessibles depuis l’extérieur, dépassent en nombre les ordinateurs, et aucun inventaire ne les recense. Chacun a été acheté pour ce qu’il fait ; personne n’a noté l’accès qu’il ouvre ni sa date de fin de support.

Les 4 questions à poser à ses prestataires

Pour reprendre la main, un dirigeant n’a pas besoin de savoir ce qu’est un automate : il exige de ses prestataires et de son équipe une réponse écrite à ces questions :
  1. Qu’est-ce qui, chez nous, peut être modifié depuis l’extérieur sans qu’un salarié touche à quoi que ce soit ?
  2. Qui a ce droit aujourd’hui, nommément, et quel contrat le lui donne ?
  3. Depuis quand cet accès existe-t-il, qui l’a autorisé, et le fabricant suit-il encore ce matériel ?
  4. Si je coupe ce lien demain matin, que vais-je perdre, combien de temps puis-je tenir, et qu’en dit mon assureur ?
Les réponses arriveront incomplètes, et chaque lacune compte : elle désigne un équipement que l’entreprise ne pilote plus seule, et un risque qu’elle porte déjà, sans l’avoir choisi.
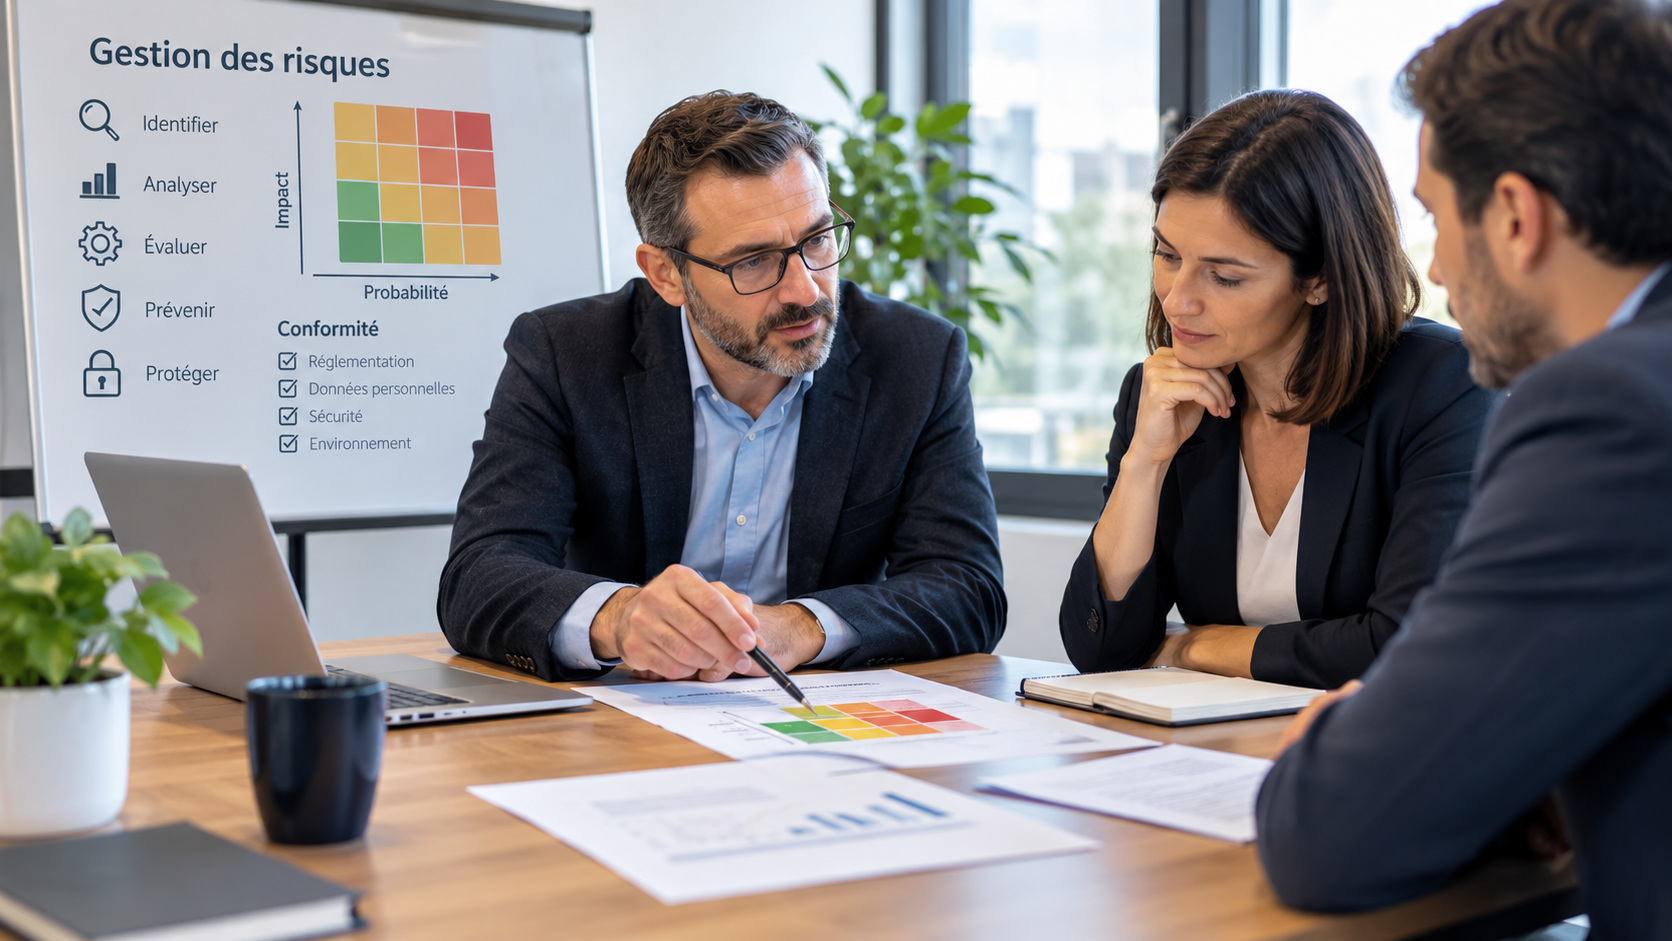
Gestion des risques en entreprise : passer de la contrainte réglementaire à un levier de performance
Pour les dirigeants, la gestion des risques en entreprise ne se limite plus à prévenir les accidents, à protéger les données ou à répondre aux obligations réglementaires. Dans un environnement marqué par l’instabilité économique, la multiplication des cybermenaces, les tensions sur les chaînes d’approvisionnement et le renforcement des exigences de conformité, la capacité à anticiper les difficultés devient un facteur déterminant de pérennité. Pourtant, de nombreuses organisations continuent de traiter ces sujets séparément, au gré des urgences et des échéances administratives. Une approche plus efficace consiste à intégrer la maîtrise des risques au fonctionnement même de l’entreprise, afin d’éclairer les décisions, de préserver les marges de manœuvre et de renforcer la résilience de l’organisation. Par Serge de Cluny

Ne plus confondre conformité et maîtrise des risques

Respecter la réglementation est indispensable, mais cela ne garantit pas qu’une entreprise soit correctement protégée. Une organisation peut disposer de procédures documentées, de contrats conformes et de registres régulièrement actualisés tout en restant vulnérable à une défaillance critique de son système informatique, à la perte d’un fournisseur stratégique ou au départ soudain d’un collaborateur détenant une compétence essentielle. La conformité répond à une question précise : l’entreprise respecte-t-elle les exigences qui lui sont applicables ? La gestion des risques en entreprise pose une question plus large : qu’est-ce qui pourrait compromettre ses objectifs, et que peut-elle faire pour limiter les conséquences ? Cette distinction change la manière d’aborder le sujet. Plutôt que de commencer par recenser les textes réglementaires et les procédures à produire, la direction gagne à partir de ses dépendances réelles. Que se passerait-il si son principal client suspendait ses commandes pendant trois mois ? Si un prestataire informatique devenait indisponible ? Si un site industriel devait interrompre sa production pendant plusieurs jours ? Ces scénarios permettent de faire émerger des vulnérabilités parfois invisibles dans les documents de conformité. Ils donnent également une dimension économique au risque, en reliant chaque menace à ses conséquences potentielles sur le chiffre d’affaires, la trésorerie, les délais de livraison ou la confiance des clients.

Identifier les risques à partir des décisions stratégiques

Gestion des risques en entreprise : passer de la contrainte réglementaire à un levier de performance Une cartographie des risques n’a de valeur que si elle aide à prendre des décisions. Trop souvent, elle devient un exercice documentaire, alimenté par des catégories génériques et des évaluations difficiles à traduire en actions. Pour rendre cet outil réellement opérationnel, il est préférable de partir des projets et des choix structurants de l’entreprise. L’ouverture d’un nouveau site, le lancement d’une activité, une acquisition, l’internationalisation ou l’automatisation d’un processus créent chacun des expositions spécifiques. Une ETI qui envisage de concentrer ses achats auprès d’un fournisseur unique peut, par exemple, réaliser des économies immédiates tout en augmentant sa dépendance. L’enjeu n’est pas nécessairement de renoncer à cette stratégie, mais d’en mesurer les conséquences et de prévoir une solution de remplacement crédible. La même logique s’applique aux ressources humaines. Une entreprise dont les connaissances techniques reposent sur deux ou trois personnes clés peut être fragilisée par une absence prolongée ou un départ. La formalisation des savoir-faire, la formation croisée des équipes et l’identification de remplaçants constituent alors des mesures de prévention aussi importantes qu’une assurance ou qu’un dispositif informatique. L’objectif est de relier chaque risque significatif à une décision concrète : accepter l’exposition, la réduire, la transférer lorsque cela est pertinent ou modifier le projet pour éviter qu’elle ne se matérialise.

Faire de la conformité un outil de pilotage quotidien

Les obligations réglementaires sont souvent abordées comme des échéances ponctuelles, mobilisant les équipes quelques semaines avant un audit ou une date limite. Cette organisation favorise les oublis et transforme la conformité en charge supplémentaire. Une approche plus robuste consiste à intégrer les contrôles aux processus existants. Lorsqu’un fournisseur est référencé, l’entreprise peut vérifier simultanément ses conditions contractuelles, ses exigences de sécurité et les éventuelles obligations de conformité qui s’appliquent à la relation. Lorsqu’un nouveau logiciel est déployé, les questions relatives aux accès, aux données personnelles, à la continuité de service et aux responsabilités du prestataire peuvent être traitées dès la sélection de la solution. Pour structurer cette démarche, les dirigeants peuvent également s’appuyer sur les recommandations de Cybermalveillance.gouv.fr, qui propose une méthode concrète pour piloter la cybersécurité de leur entreprise. Cette logique évite de multiplier les procédures parallèles. Elle suppose néanmoins de déterminer clairement qui décide, qui contrôle et qui doit être alerté lorsqu’une anomalie est détectée. La direction conserve un rôle essentiel : fixer les priorités, arbitrer les investissements et définir le niveau de risque acceptable. Les responsables opérationnels, quant à eux, sont souvent les mieux placés pour repérer les signaux faibles, car ils connaissent les contraintes du terrain et les écarts entre les procédures théoriques et la réalité. La gestion des risques en entreprise devient ainsi une responsabilité partagée, sans se transformer en responsabilité collective imprécise où chacun suppose qu’un autre prendra les mesures nécessaires.

Préparer les interruptions plutôt que chercher à tout empêcher

Aucune organisation ne peut éliminer tous les risques. Même avec des mesures de prévention solides, un incident peut survenir. La différence entre une entreprise résiliente et une entreprise fragilisée tient alors à sa capacité à réagir rapidement et à maintenir ses activités essentielles. Au-delà des mesures techniques, une cyberattaque peut également entraîner des obligations juridiques spécifiques. Les entreprises doivent donc anticiper les démarches à engager en cas d’incident, comme l’explique notre article consacré aux obligations juridiques des PME et ETI en cas de cyberattaque. Un plan de continuité ne devrait pas être conçu uniquement pour satisfaire un audit. Il doit répondre à des questions pratiques : quelles activités doivent absolument continuer ? Combien de temps peuvent-elles être interrompues ? Quelles ressources sont indispensables à leur reprise ? Qui dispose de l’autorité nécessaire pour déclencher les mesures d’urgence ? Une entreprise industrielle pourrait, par exemple, identifier à l’avance les équipements dont la panne bloque l’ensemble de la production, prévoir des solutions de maintenance adaptées et définir les modalités de recours à un fournisseur alternatif. Une société de services pourrait, de son côté, organiser la restauration de ses données, sécuriser les accès à ses applications essentielles et prévoir un mode de fonctionnement dégradé. Ces dispositifs doivent être testés. Un exercice de quelques heures, simulant l’indisponibilité d’un système ou d’un site, permet souvent de révéler des difficultés qu’aucune procédure écrite ne fait apparaître : coordonnées obsolètes, responsabilités mal définies, dépendance à une personne unique ou délais de décision trop longs. La gestion des risques en entreprise doit donc mesurer non seulement la probabilité d’un incident, mais aussi le temps nécessaire pour retrouver un fonctionnement acceptable.

S’appuyer sur des experts sans perdre la maîtrise de ses risques

Les exigences techniques et réglementaires rendent parfois indispensable le recours à des compétences externes. Les spécialistes de la cybersécurité, du droit, de la protection des données, de la prévention des risques professionnels, de l’environnement ou de la sûreté peuvent aider une organisation à évaluer ses vulnérabilités et à mettre en place des dispositifs adaptés. Leur intervention est particulièrement utile lorsque les ressources internes sont limitées ou qu’une expertise très spécialisée est nécessaire. Elle ne dispense toutefois pas l’entreprise de conserver la maîtrise de ses choix. Avant de sélectionner un prestataire, le dirigeant doit notamment vérifier sa compréhension du secteur d’activité, sa capacité à intervenir dans des situations concrètes et la manière dont il traduira ses recommandations en mesures applicables. Un diagnostic très complet, mais impossible à mettre en œuvre faute de temps, de budget ou de compétences internes, risque de rester sans effet. Il est donc préférable de demander un plan d’action hiérarchisé, précisant les priorités, les responsabilités, les délais et les résultats attendus. Le suivi peut ensuite s’appuyer sur quelques indicateurs utiles : délai de correction des vulnérabilités critiques, taux de réalisation des actions prioritaires, temps estimé de reprise d’une activité ou nombre d’incidents récurrents. Le choix des partenaires doit également tenir compte de leurs propres risques et dépendances. Externaliser une fonction sensible ne supprime pas le risque : cela peut le déplacer vers un autre acteur de la chaîne de valeur.

Installer une culture du risque sans ralentir l’entreprise

Une politique de prévention ne fonctionne durablement que si les collaborateurs peuvent signaler les difficultés sans craindre systématiquement d’être sanctionnés. Les incidents mineurs, les presque-accidents et les écarts de procédure constituent souvent des occasions d’apprentissage, à condition qu’ils soient analysés et qu’ils débouchent sur des améliorations visibles. Les dirigeants ont ici un rôle déterminant. Lorsqu’une anomalie signalée conduit à une correction concrète, les équipes comprennent que la prévention n’est pas une formalité administrative. À l’inverse, lorsque les alertes restent sans réponse, les comportements à risque ont tendance à se banaliser. Il ne s’agit pas d’organiser une réunion supplémentaire pour chaque problème, mais de créer des mécanismes simples de remontée d’information et de traitement des incidents. Une revue périodique des principaux risques, associant les fonctions concernées, suffit souvent à maintenir une vision partagée des priorités, à condition que les décisions prises soient effectivement suivies. En définitive, la gestion des risques en entreprise ne devrait pas être considérée comme un frein à l’initiative. Elle permet au contraire de distinguer les risques maîtrisables des expositions inutiles, de sécuriser les projets de développement et de préserver la capacité d’action de l’organisation. Pour les PME et les ETI, l’enjeu n’est pas de construire un système de contrôle disproportionné, mais de concentrer les moyens disponibles sur les dépendances les plus critiques. C’est en reliant prévention, conformité et décisions opérationnelles que la maîtrise des risques devient un véritable instrument de pilotage et un avantage durable face aux incertitudes.
Dirigeant de PME-ETI confronté à une cyberattaque en entreprise et à une alerte de cybersécurité
La cyberattaque en entreprise ne constitue plus uniquement un problème informatique susceptible de perturber l’activité ou d’entraîner des pertes financières. Elle soulève également des enjeux juridiques importants, notamment lorsque des données personnelles de clients, de salariés ou de partenaires sont compromises. Pour les PME et les ETI, qui disposent parfois de ressources spécialisées plus limitées que les grands groupes, les conséquences peuvent être particulièrement lourdes : interruption de l’activité, atteinte à la réputation, perte de confiance des clients et éventuelles sanctions réglementaires. Le Règlement général sur la protection des données (RGPD) impose en effet aux organisations qui traitent des données personnelles de mettre en œuvre des mesures de sécurité adaptées et de réagir de manière appropriée lorsqu’une violation survient. Par Franck Boccara Cette violation ne se limite pas au vol de données : elle peut également résulter de leur destruction, de leur altération, de leur perte ou de leur indisponibilité. Une attaque par rançongiciel, par exemple, peut rendre les fichiers inaccessibles tout en permettant aux cybercriminels d’en extraire une copie. L’entreprise doit alors évaluer précisément la nature de l’incident et ses conséquences potentielles. La question n’est donc pas seulement de savoir comment rétablir les systèmes informatiques, mais aussi de déterminer quelles obligations doivent être respectées, quelles personnes doivent éventuellement être informées et comment démontrer que l’organisation a agi avec diligence. La préparation juridique devient ainsi une composante à part entière de la gestion des risques.

RGPD : quelles obligations lorsque des données personnelles sont compromises ?

Lorsqu’une cyberattaque en entreprise entraîne une violation de données personnelles, le RGPD prévoit des obligations précises. Le responsable du traitement doit notamment documenter l’incident et déterminer s’il est susceptible de présenter un risque pour les droits et libertés des personnes concernées. Lorsque ce risque existe, la violation doit être notifiée à la Commission nationale de l’informatique et des libertés (CNIL), dans les meilleurs délais et, si possible, dans les 72 heures suivant le moment où l’entreprise en a pris connaissance. Ce délai ne signifie pas que toute attaque informatique doit automatiquement être signalée à la CNIL : l’obligation dépend de la nature de l’incident et du risque associé à la violation de données personnelles. En revanche, une entreprise ne peut pas simplement ignorer un incident au motif que ses investigations ne sont pas terminées. Si toutes les informations nécessaires ne sont pas encore disponibles, une première notification peut être effectuée puis complétée ultérieurement. Lorsque la violation est susceptible d’engendrer un risque élevé pour les personnes concernées, celles-ci doivent également être informées, sauf exception prévue par le règlement. Cette information doit leur permettre de comprendre les conséquences possibles et, si nécessaire, de prendre des mesures de protection. Pour les dirigeants, l’enjeu consiste donc à prévoir un processus de décision suffisamment rapide, associant les équipes informatiques, la direction, le responsable de la protection des données lorsqu’il existe et les conseils juridiques de l’entreprise. Une réaction tardive ou une mauvaise appréciation du risque peut aggraver les conséquences de l’incident. À l’inverse, une procédure préparée en amont facilite la collecte des éléments nécessaires, la prise de décision et le respect des obligations réglementaires.

Responsabilité de l’entreprise : anticiper les conséquences juridiques et contractuelles

Les conséquences d’une cyberattaque en entreprise peuvent dépasser le cadre des obligations prévues par le RGPD. Une fuite de données peut exposer des clients ou des salariés à des risques d’usurpation d’identité, de fraude ou de divulgation d’informations confidentielles. Une interruption prolongée des systèmes peut également empêcher l’entreprise d’honorer ses engagements commerciaux, de produire ou de fournir ses services dans les délais convenus. Selon les circonstances, des différends peuvent alors apparaître avec des clients, des fournisseurs ou des partenaires, notamment lorsque les contrats prévoient des exigences de sécurité, de disponibilité ou de confidentialité. La responsabilité de l’entreprise ne peut toutefois pas être considérée comme automatique : elle dépend des faits, des obligations applicables et des mesures effectivement mises en œuvre. La CNIL peut, pour sa part, examiner le respect des règles de protection des données et prononcer des sanctions en cas de manquement. Le RGPD prévoit notamment, pour certaines violations de ses dispositions, des amendes pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant applicable dépendant de la nature du manquement et des règles de calcul prévues par le règlement. D’autres manquements peuvent relever de plafonds plus élevés. Il importe donc de ne pas confondre le simple fait d’avoir subi une attaque avec un défaut de conformité : une organisation peut être victime d’un acte malveillant malgré des mesures de sécurité appropriées. L’analyse portera notamment sur la pertinence des protections mises en place, la gestion de l’incident et le respect des obligations de notification. Les dirigeants ont intérêt à examiner leurs contrats, leurs procédures internes et leurs garanties d’assurance afin d’identifier les responsabilités respectives des parties et les conditions de prise en charge des conséquences financières. La conservation des preuves techniques et des décisions prises pendant la crise est également essentielle pour pouvoir expliquer les circonstances de l’incident et justifier les mesures adoptées.

Prévention et gestion de crise : faire de la cybersécurité un enjeu de gouvernance

Pour limiter les risques juridiques d’une cyberattaque en entreprise, les PME et les ETI doivent intégrer la cybersécurité à leur gouvernance plutôt que la considérer comme un sujet exclusivement technique. Cela suppose d’abord de connaître les données détenues, leur niveau de sensibilité, les personnes qui peuvent y accéder et les prestataires qui les traitent. Des mesures adaptées doivent ensuite être déployées : gestion rigoureuse des habilitations, authentification renforcée, mises à jour régulières, sauvegardes protégées et testées, surveillance des systèmes et sensibilisation des collaborateurs aux tentatives d’hameçonnage. Ces dispositifs doivent être accompagnés d’une procédure de gestion de crise précisant qui alerter, comment isoler les systèmes affectés, comment préserver les preuves et qui décide des notifications réglementaires. Il est également utile de vérifier les engagements de sécurité des prestataires informatiques et les modalités de traitement des incidents prévues dans les contrats. L’entreprise doit par ailleurs conserver une trace des violations de données personnelles et des mesures prises, y compris lorsque l’analyse conclut qu’une notification à la CNIL n’est pas nécessaire. Enfin, le recours à une assurance cyber peut contribuer à financer certaines dépenses consécutives à un incident, selon les garanties, exclusions et plafonds du contrat, mais ne dispense jamais l’entreprise de ses obligations légales. Face à une cyberattaque en entreprise, la capacité à réagir rapidement repose donc autant sur l’organisation et l’anticipation que sur les outils techniques. Pour les dirigeants, préparer les réponses opérationnelles et juridiques permet de réduire les conséquences d’un incident, de mieux protéger les personnes concernées et de préserver la continuité de l’activité. La cybersécurité apparaît ainsi comme un enjeu stratégique, au croisement de la conformité réglementaire, de la confiance commerciale et de la responsabilité de l’entreprise.
Jabra : des espaces de réunion performants et agréables pour mieux collaborer
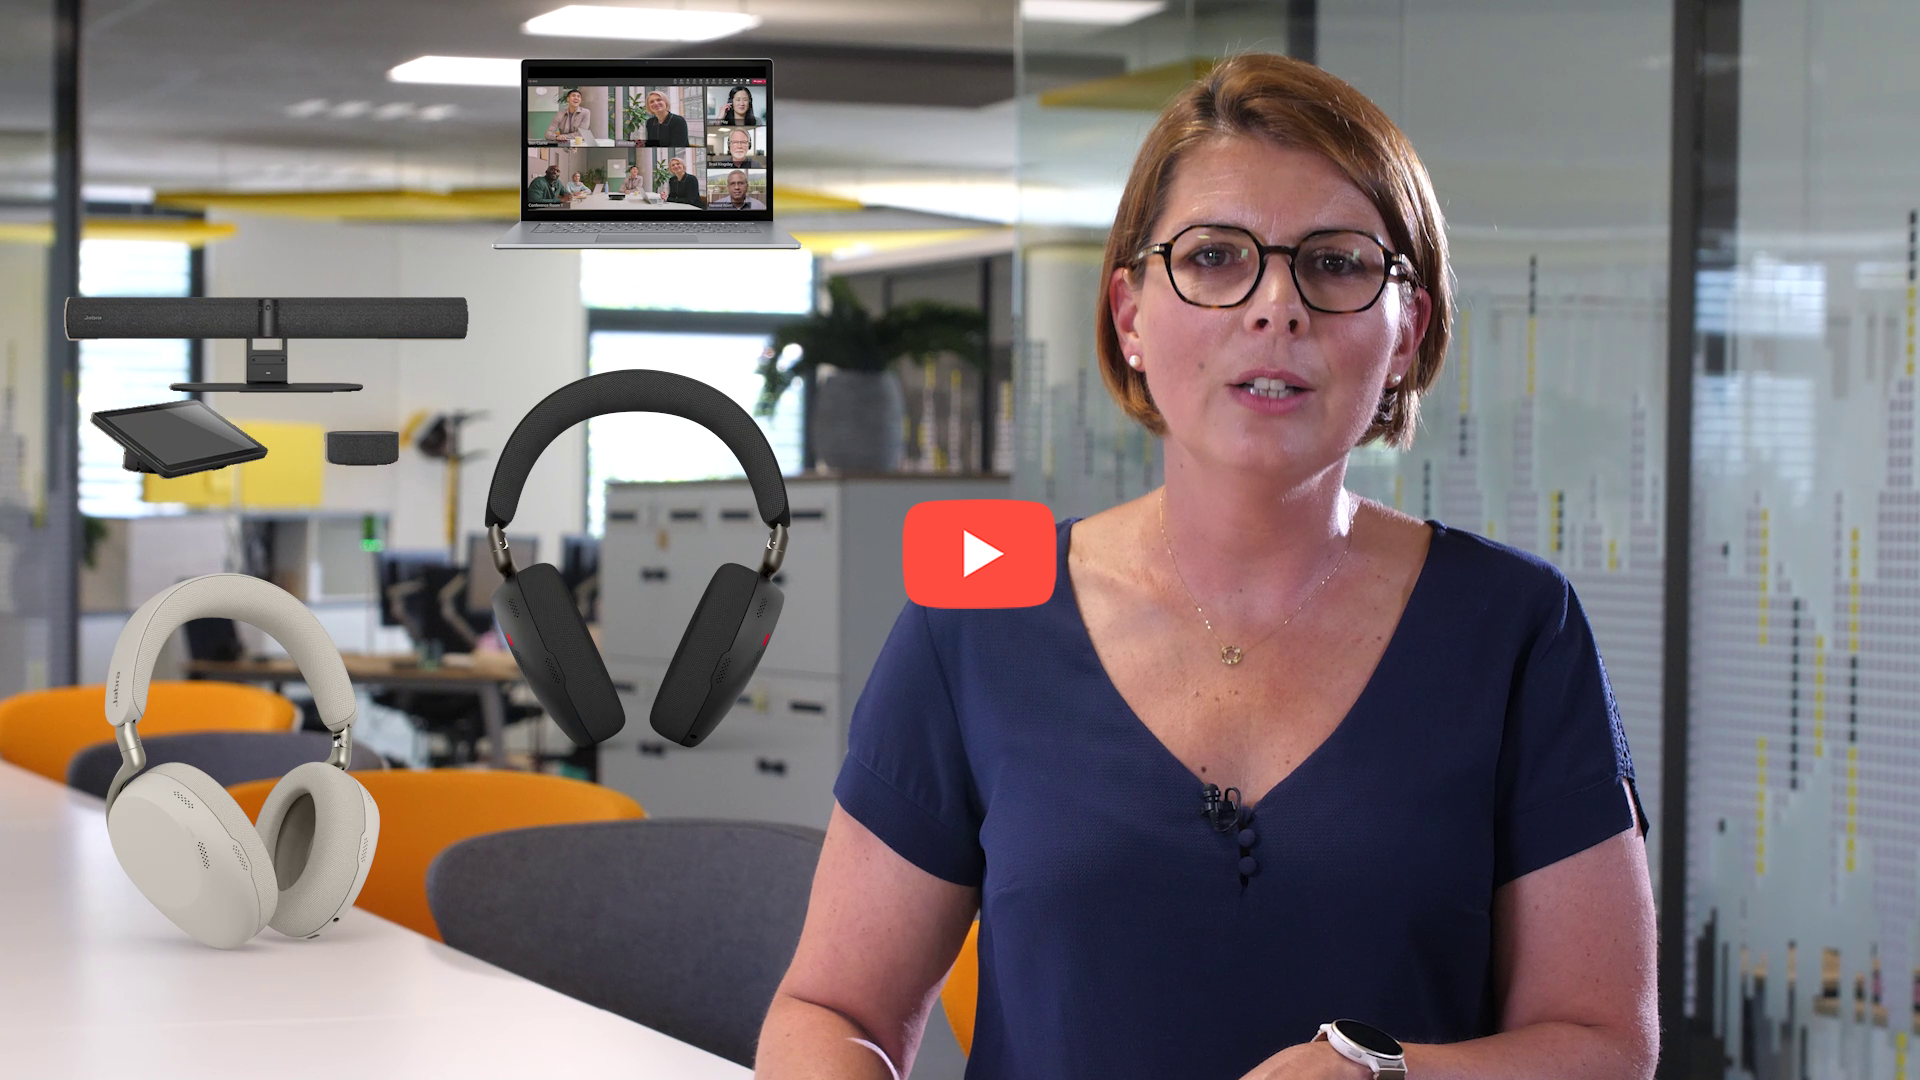
Dans un contexte où le travail hybride s’est durablement installé, la qualité des équipements de réunion devient un véritable enjeu de performance pour les PME et les ETI. Bien équipées, les équipes communiquent mieux, collaborent plus facilement et gagnent en efficacité, quel que soit leur lieu de travail. À l’inverse, des réunions mal sonorisées ou une visioconférence de mauvaise qualité peuvent rapidement générer fatigue, perte de temps et désengagement. Leader de son domaine, notamment en France, Jabra est à la pointe de l’innovation et développe des solutions audio et vidéo simples à utiliser, intuitives et adaptées aux nouveaux modes de travail, pour accompagner les entreprises dans la modernisation de leurs espaces de communication. Maud Brissaud, Directrice commerciale de Jabra France, nous explique comment la qualité des équipements de réunion contribue à renforcer la productivité et la performance des collaborateurs et des entreprises.
Wegrow : casser les silos et faire circuler les bonnes idées
Dans les entreprises, les bonnes idées ne manquent pas… mais elles restent parfois cantonnées à une équipe, un service ou un site, sans jamais profiter au reste de l’organisation. Comment mieux partager les bonnes pratiques, casser les silos et permettre à chacun de bénéficier des expériences de ses collègues ? C’est précisément l’ambition de Wegrow Wegrow offre une plateforme qui facilite le partage et la réutilisation des idées et des bonnes pratiques au sein des organisations. À la clé : davantage d’engagement, une meilleure collaboration entre les équipes et une performance collective renforcée. Pour en mesurer concrètement les effets, Stéphane Perrin, Directeur Commercial de Wegrow, échange avec Laureen Brabant, Responsable Communication Interne de Sonepar France, qui partage son retour d’expérience sur l’utilisation de la plateforme et son impact sur les équipes.

Les risques cyber sont devenus une menace récurrente pour les PME et ETI souvent considérées comme une cible attrayante par les pirates informatiques.
Les cyberattaques peuvent s’avérer très coûteuses car, en plus des dégâts causés et du temps d’interruption d’activité, l’entreprise a des obligations réglementaires liées à la protection des données personelles (RGPD). Il est donc impératif de mettre en place une stratégie défense et surtout de bien s’assurer.
VERSPIEREN propose des solutions d’assurances des risques cyber adaptées à la taille des entreprises et aux enjeux que celles-ci rencontrent selon leur domaine d’activité.
Hervé Duquesnoy, Directeur du développement et Philippe Chipart, Directeur des entreprises à taille humaine nous parlent d’une offre qui allie sensibilisation, gestion de crise et indemnisation.

Cafeyn : un levier de culture, de veille et de bien-être pour les collaborateurs
Avec plus de 2,5 millions d’utilisateurs en France et un accès illimité à plus de 2 500 titres de presse, Cafeyn s’est imposée comme l’une des principales applications de lecture numérique, réunissant journaux et magazines français et internationaux autour d’un abonnement unique. Mais au-delà de l’expérience grand public, la plateforme développe aussi une offre dédiée aux entreprises. Entre avantages pour les CSE, accès simplifié à la culture pour les collaborateurs et outils de veille stratégique enrichis par l’intelligence artificielle, la solution répond à plusieurs enjeux clés des entreprises. Mathieu Molinero, responsable des partenariats et des solutions B2B, explique comment Cafeyn accompagne aujourd’hui plus de 250 entreprises, avec une attention particulière portée aux PME et ETI.
SOLOMCO : fluidifier la gestion des points de vente et des canaux de distribution
Avec sa solution logicielle dédiée au pilotage des points de vente et des différents canaux de distribution, SOLOMCO accompagne les commerçants, réseaux et enseignes confrontés à la multiplication des modes de vente et à la nécessité de piloter leurs activités en temps réel. L’approche vise à simplifier l’organisation des entreprises, à fluidifier les échanges entre les différents acteurs, à réduire les coûts liés au matériel informatique et à offrir une vision globale et cohérente de l’ensemble de l’environnement. Jean-Luc Destoop et Laurent Guilbert, cofondateurs de SOLOMCO, présentent avec précision leur solution logicielle. Ils expliquent les nombreux avantages qu’elle peut apporter aux entreprises en matière de pilotage, de performance et d’optimisation des coûts, tout en partageant leur vision d’une gestion plus fluide, plus cohérente et plus efficace des activités.
VUCA - un concept qui comprend 2 versions contraires et complémentaire

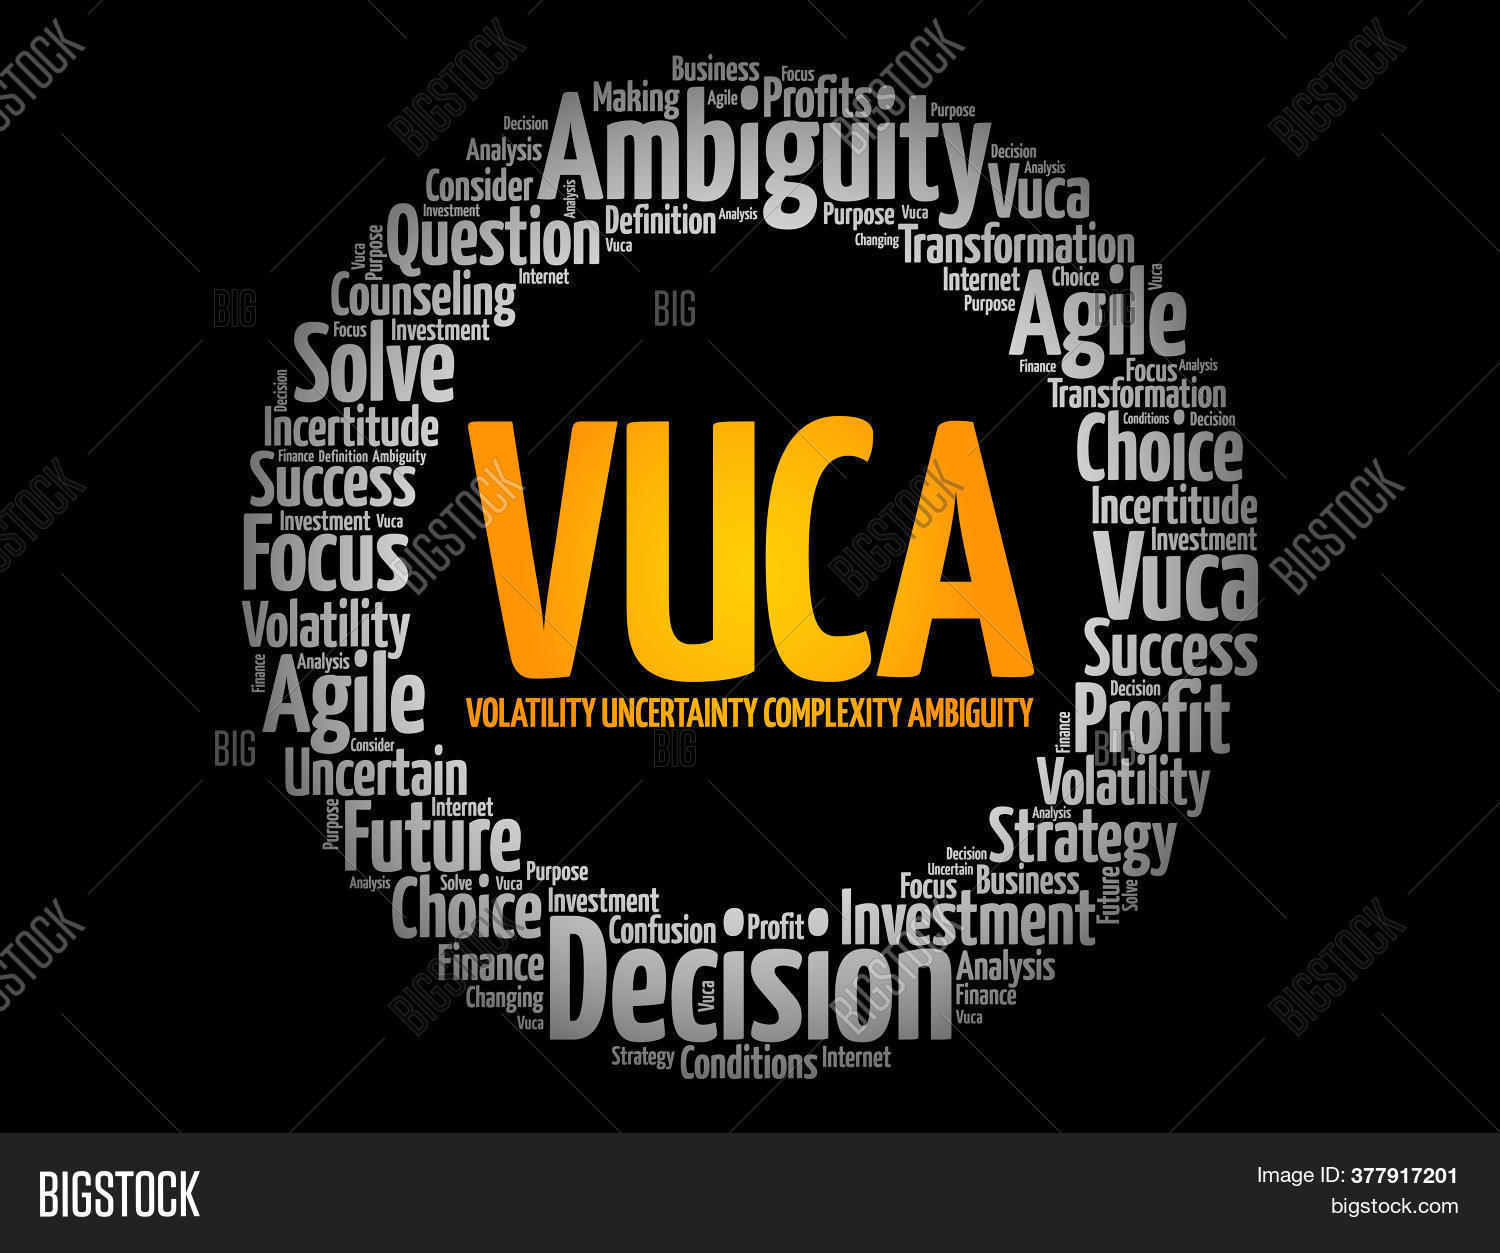
VUCA versus VUCA. Cet acronyme recouvre deux visions différentes et opposées de la stratégie d’entreprise. L’un signifie Volatilité – Incertitude – Complexité – Ambiguïté, l’autre veut dire Vision – Compréhension – Clarté – Agilité… Et, pourtant ces deux visions sont complémentaires !

Par Didier Ait 

Naviguer à vue dans un monde complexe et incertain ?

L’observation du monde de l’entreprise et de sa métamorphose démontre pour certains que notre monde est devenu VUCA. Dans un monde VUCA les projets, les priorités, les stratégies, les marchés, les environnements, changent rapidement pour tenter de s’adapter. Cet acronyme provient du monde militaire et signifie en français, Volatilité, Incertitude, Complexité, Ambiguïté. À la sortie du confinement et au cours des prochaines années, l’intelligence artificielle va profondément métamorphoser l’entreprise. L’IA viendra en appui des activités de vos sociétés et en sera un acteur à part entière. Cet acteur, on devra l’éduquer, le former à notre métier, à nos métiers du futur et aux procédures pour qu’il trouve de nouveaux champs d’investigations, lui permettant d’être un référent à part entière dans le développement de nos entreprises.

Pour le dirigeant, cette transformation digitale, environnementale et culturelle fait appel à quatre compétences qui sont :

  • Construire une vision et une stratégie d’entreprise adaptées aux changements et à ce nouveau monde qui nous attend.
  • Avoir la capacité de convaincre ses équipes
  • Savoir les motiver
  • Savoir les mettre en mouvement en mode agile

Certes, pour le chef d’entreprise, tout est sujet à questions et à changements, car l’environnement stratégique est volatil.

Revenons sur ce monde VUCA et sur la définition des mots qui composent cet acronyme.

La volatilité sous-entend que le monde d’aujourd’hui n’est plus planifiable à long terme, car les paramètres de nos économies varient et sont re-définis constamment. Dans un environnement volatil, les changements peuvent se succéder de manière erratique. Le monde fait l’objet de réactions et de changements rapides, explosifs et disruptifs.

L’incertitude caractérise également cet environnement, qui est intrinsèquement problématique et instable. Elle est liée à la non prévisibilité des résultats de ses actions, elle est aussi dépendante de la qualité et de la quantité d’informations dont le dirigeant dispose. Pour certains chefs d’entreprise, l’incertitude sera vécue comme un défi stimulant et pour d’autres, elle sera une source d’inquiétude.

La complexité , pour l’appréhender est de bien comprendre ses mécanismes. Le caractère complexe provient non seulement de l’aspect multifactoriel de l’environnement, mais surtout du fait des multiples corrélations entre les facteurs.

Prenons l’exemple du déploiement des IA dans notre monde économique à cause de l’interdépendance des facteurs et leurs multiples corrélations. La complexité croît lorsqu’un système est ouvert et qu’il est connecté à d’autres systèmes. Ce cas de figure, nous le retrouvons dès que les systèmes d’IA communiquent entre eux.

Ne pas confondre une situation complexe et une situation compliquée, la différence entre le complexe et le compliqué, c’est l’indépendance des variables qui permettent de mettre en œuvre pour chacune d’elles des actions /effets.

L’ambiguïté est le sens donné à une situation qui ne peut se dessiner de manière évidente lorsque les hypothèses d’interprétations d’une même situation ou d’une même réalité font également sens de manière non exclusive. Pour exemple, dans l’environnement mondial actuel, nous avons des cultures extrêmement différentes et il est donc souvent compliqué de comprendre clairement où en sont les choses. Le sens donné à une situation peut être interprété à partir de multiples perspectives avec diverses conclusions qui peuvent suggérer une variété de solutions tout aussi attrayantes, dont certaines se révéleront bonnes et d’autres mauvaises.

Et puisque nous parlons de culture, arrêtons-nous quelques instants sur ce sujet.

La culture est un « référentiel de sens ». Si une marque d’autorité, si une manière de susciter la confiance, versus le dégoût ou la colère, est jugée acceptable ou inacceptable, c’est en fonction de la culture.

Pour illustrer nos propos, prenons un exemple :

Accepter la présence de robots dans l’entreprise semble aujourd’hui acquise, et pourtant si demain ces robots dotés d’IA deviennent vos managers, cela risque de créer des tensions… !

Il est fort probable que suivant l’endroit, le pays ou le continent où celui-ci sera utilisé, le robot rentrera en compétition avec les équipes humaines, ou bien s’il est accepté, il sera intégré comme un collègue ou un manager capable de résoudre et d’accomplir les missions qui lui seront assignées.

Ce qui régit cette différence de comportement, c’est notre culture qui agit sur nous comme un filtre de perception. Ce filtre nous fera accepter ou non de travailler avec le robot, comme nous le ferions avec des collègues humains.

En résumé la culture d’entreprise, c’est l’ensemble des croyances, des connaissances, des pratiques communes qui fondent l’unité profonde et l’originalité d’une société. Mais le comprendre ne suffit pas à faire face aux changements, car les contraintes auxquelles se trouve confronté le dirigeant d’entreprise sont très souvent contradictoires.

Mais méfions-nous des acronymes séduisants qui derrière eux enclenchent des stratégies de type « il n’y a qu’à, il faut qu’on », alors qu’une étude des processus et de ce qui se passe réellement sur le terrain serait plus adaptée. Parfois, l’environnement est si compliqué ou enchevêtré qu’une compréhension complète et des solutions permanentes sont improbables. En cela, l’acronyme VUCA n’est pas une formule magique que l’on peut servir à toutes les sauces, en revanche il permet de mettre en perspective un monde qui change rapidement avec une redistribution des cartes. Cette grille de lecture, même si elle est discutée, peut servir d’effet de levier pour la compréhension de notre environnement. Certes, elle ne décrit que l’apparence de l’environnement sans en fournir une compréhension théorique.

Anticiper le monde futur pour s’adapter aux changements permanents

En revanche à cet acronyme, nous pouvons opposer un autre VUCA , Vision Understanding Clarity Agility, qui en français se traduit par Vision, Compréhension, Clarté et Agilité, considérant la première lettre de cet acronyme comme extrêmement importante.

« En effet, il n’y a pas de vent favorable à celui qui ne sait pas où aller »

Pour éclaircir nos propos, revenons sur la définition des mots qui composent cet acronyme similaire au précédent.

Vision

La vision est orientée vers l’extérieur, c’est ce à quoi vous aspirez dans le futur pour vos collaborateurs et vos clients. Elle est liée à la perspective, au système ou à l’environnement au sens large. Elle a vocation à inspirer, motiver et à être pérenne en s’inscrivant sur le très long terme. La vision ce n’est pas d’amener le présent dans le futur, mais d’amener le futur dans le présent en montrant aux individus à quoi va ressembler ce nouveau monde.

Compréhension

Le fait de participer à la conceptualisation de quelque chose amplifie sa compréhension. C’est pour cela qu’il est souhaitable de faire réaliser par vos équipes une partie de la définition de votre vision que nous pourrons ainsi nommer « Vision partagée ». Grâce à ce travail collégial, vos collaborateurs se l’approprieront plus rapidement, ce qui enclenchera un ancrage culturel, facilitant ainsi son intégration dans la démarche stratégique de votre entreprise.

Clarté

Même si votre vision et votre stratégie sont efficaces, faut-il encore que la communication se fasse dans un langage commun et compréhensible par tous avec des objectifs précis et réalisables.

Agilité

La méthode agile permet, puisqu’il est impossible de tout prévoir et de tout anticiper, de laisser la place aux imprévus et aux changements. Elle repose sur une relation privilégiée entre le client et l’équipe projet. Contrairement à la méthode traditionnelle Waterfall (cascade), l’approche Agile offre une plus grande flexibilité et une meilleure visibilité dans la gestion du projet. À notre époque où la personnalisation est si importante, cette méthodologie fait de plus en plus d’adeptes.

Mais il n’en reste pas moins que comprendre cela ne suffit pas pour faire face aux changements, car les contraintes auxquelles se trouve confronté le dirigeant d’entreprise sont très souvent contradictoires :

  • Obtenir des résultats durables alors que le changement s’accélère chaque mois.
  • Bâtir du solide et du stable avec du changement permanent.
  • Faire preuve de souplesse dans un univers bâti sur des procédures.
  • Repenser les organisations pour intégrer dans les équipes des collaborateurs artificiels (IA, robots, objets connectés) dans un paysage de luttes sociales.

De quoi en perdre son latin, pour les dirigeants, comme pour les collaborateurs qui sont délités de leurs ancrages culturels et voient leurs motivations décroître. De ce fait, il est important de correctement « préparer et marketer » le processus de changement.

SEBL Grand Est : une vision et un modèle économique adapté aux évolutions

Alors pourquoi ne pas commencer par le début ? Avoir une vision sur le long terme est une approche généralement absente dans la démarche stratégique des PME et ETI, comme s’il était interdit de se projeter au-delà de quinze ans !

Il est vrai que la vision sur le long terme n’est pas chose facile. Maîtriser le futur reste difficile et anticiper n’est pas chose aisée. La vision reste pourtant la solution la plus efficace pour tenir son cap, avoir un projet fédérateur et un horizon partagé qui permettent de rassurer et d’augmenter la motivation de chacun de nos collaborateurs.

Pour exemple, nous pouvons citer, SEBL Grand Est qui est une SEM (Société d’économie mixte) spécialisée dans l’aménagement du territoire.

Pour répondre aux exigences des collectivités et de l’aménagement des territoires, SEBL a dû résoudre l’équation suivante : Comment s’adapter et améliorer la réalisation et le management de projets complexes, qui deviennent le standard de l’aménagement du territoire Grand Est ?

En effet, pilote de grands projets et créateur de cadre de vie depuis 1956, SEBL Grand-Est apporte aux collectivités du territoire du Grand Est, depuis plus de soixante ans, 3 grandes compétences qui sont : l’ingénierie opérationnelle, la maîtrise d’ouvrage urbaine et le pilotage de projets d’aménagement et de construction. Ce savoir-faire s’enrichit régulièrement pour faire face à la complexité croissante de son activité. Un projet du territoire Grand Est, ce sont à la fois des nouvelles technologies, des normes et réglementations, des montages juridiques, de la gestion foncière, des procédures de commandes publiques, des ambitions environnementales, mais aussi de l’histoire, de la démographie, de l’urbanisme, de l’architecture, de l’esthétique, de l’économie, de la sociologie…

Le réel d’un territoire n’est jamais mécanique ou compliqué, il est complexe. C’est à partir de cette observation que son président Thierry Hory et son directeur général Jérôme Barrier ont voulu construire une réflexion suffisamment étoffée pour réaliser une vision sur le long terme. Grâce à cet exercice difficile, ils ont trouvé un modèle économique suffisamment stable et adapté aux changements permanents pour assurer un service et un accompagnement à haute valeur ajoutée auprès des collectivités et des citoyens.

Aujourd’hui SEBL Grand-Est peut se définir comme le spécialiste de la complexité, c’est-à-dire un expert opérationnel capable de gérer la complexité des projets urbains. Son crédo : la complexité, la voie vers la simplicité du territoire.

Le facteur différenciant de SEBL est d’avoir une vision sur le long terme et une approche globale et stratégique des programmes dont elle a la charge. Son expertise de la complexité est légitimée par une expérience de plus de soixante dans le domaine de l’aménagement du territoire.

L’originalité de sa démarche, c’est d’avoir compris qu’il fallait construire une vision sur le long terme pour pouvoir mettre en œuvre une stratégie adaptée aux changements !

Aujourd’hui plus qu’hier, une entreprise a besoin d’une vision pour construire son développement.

Une vision est essentiellement conceptuelle : c’est une représentation émotionnelle, rêvée, d’un futur que l’on désire atteindre. Elle est là, pour permettre de passer les crises à répétition, pour donner de la confiance, de rassurer ses collaborateurs, de donner du sens au travail, aux actions individuelles dans un but commun.

Pour conclure, revenons à l’introduction de notre article VUCA versus VUCA : le premier peut servir d’effet déclencheur. En effet, ces quatre éléments volatilité, incertitude, complexité et ambiguïté, nous apportent une grille de lecture pertinente. Même si elle est décriée, elle peut nous servir d’effet de levier pour une prise de conscience auprès des dirigeants : « Queles changements deviennent permanents et que les stratégies d’entreprises doivent s’adapter à ce nouvel environnement ». Le second VUCA s’apparente davantage à un plan d’action qui est d’établir une vision sur le long terme, pour permettre de réaliser une stratégie adaptée aux changements permanents.

Sa compréhension par les équipes et sa communication en des termes clairs n’est pas à négliger, et pour la réaliser, le mode agile apporte une méthode de conception et de conduite de projets qui laisse une place aux imprévus où la satisfaction client est au cœur de ses préoccupations, ce qui amplifie ses chances de réussite et de pérennité.

INSCRIVEZ-VOUS À NOTRE NEWSLETTER
AUX DERNIÈRES NOUVELLES
×

Vous êtes dirigeant ou cadre ?
Vous avez une question ou besoin d'une information ?

Le respect de votre vie privée est notre priorité

L’accès au site implique l’utilisation de cookies mais celle-ci est subordonnée à votre consentement.