...

Mission Francilienne Cosmétiques au Kazakhstan du 7 au 9 octobre 2025

PARTAGER

Facebook
Email
WhatsApp
Mission Francilienne Cosmétiques au Kazakhstan du 7 au 9 octobre 2025

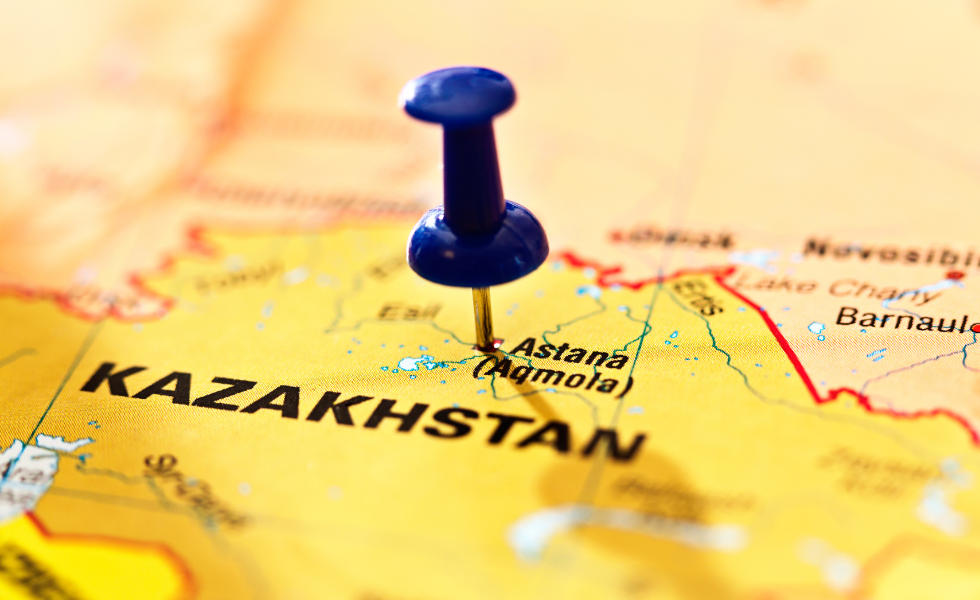
Dans le cadre du partenariat qui nous lie à la CCI Paris Ile-de-France, PME-ETI.fr vous tient informés en priorité des principaux évènements et réseaux qui peuvent vous permettre de booster votre croissance et de rencontrer des acteurs-clés de l’économie. Participez à cette mission Francilienne Cosmétiques de prospection unique pour découvrir le marché à fort potentiel des cosmétiques au Kazakhstan et identifier vos futurs clients et partenaires à Almaty du mardi 7 au jeudi 9 octobre 2025.

Kazakhstan : Votre Prochain Marché à conquérir

Le Kazakhstan, avec une croissance économique impressionnante de 4,8 % en 2024 et une projection de 4,7 % en 2025, est un marché en pleine expansion. Sa position stratégique entre l’Europe, la Russie et la Chine en fait un hub idéal pour accéder à ces marchés voisins. Avec une population de plus de 20 millions d’habitants et un PIB dépassant 225 milliards USD en 2023, le Kazakhstan concentre près de 50 % du PIB de l’Asie centrale. Le PIB par habitant se situe autour de 13 260 USD, offrant ainsi de nombreuses opportunités, particulièrement pour les produits cosmétiques.

Plein essor du secteur cosmétique au Kazakhstan

Avec plus de 1350 cliniques esthétiques et plus de 2500 points de vente dans les deux plus grandes villes du pays, Astana et Almaty. La demande pour les produits de beauté et de soins personnels ne cesse d’augmenter. Avec une hausse des revenus réels, les consommateurs sont de plus en plus demandeurs de produits de qualité et de noms de marques ouvrant de nombreuses perspectives pour les entreprises étrangères.

Partenariats stratégiques avec la France

Le Kazakhstan est un partenaire économique majeur pour la France, représentant 85,5 % des échanges commerciaux avec l’Asie centrale. Les relations bilatérales solides et les nombreux accords économiques témoignent de l’intérêt mutuel pour des projets communs. Le pays a mis en place des réformes significatives pour améliorer le climat des affaires, réduisant les obstacles non tarifaires et facilitant les investissements étrangers.

Plus de 170 entreprises françaises sont déjà présentes au Kazakhstan, profitant de cet environnement favorable aux affaires.

Objectifs de la mission Francilienne Cosmétiques

  • Mieux appréhender le marché Kazakhstanais et son environnement des affaires,
  • Identifier vos partenaires commerciaux à potentiel,
  • Partager des expériences avec des entreprises locales

Optimiser votre projet et votre prospection

  • un entretien préparatoire avec le conseiller en charge de votre participation
  • un programme de rendez-vous B to B personnalisé et individuel réalisé au regard de votre cahier des changes
  • un entretien Bilan/Suivi (après un premier bilan sur place)

Programme de la mission

Avant la mission

  • Entretiens individuels de validation de vos projets sur le marché Kazakhstanais
  • Elaboration d’un cahier des charges

Pendant la mission

  • 7 octobre (matinée) – Almaty – Réunion de briefing et présentation du marché
  • 7 octobre (après-midi) – Almaty – Visites collectives de points de vente et cliniques spécialisées
  • 8 octobre (journée) – Almaty – Programme de rendez-vous individuels personnalisés
  • 8 octobre (soirée) – Almaty – Cocktail / Dîner de networking
  • 9 octobre (journée) – Almaty – Programme de rendez-vous individuels personnalisés et débriefing individuel de la mission

Quels sont les produits concernés ?

Produits pour la peau : crèmes, émulsions, lotions, gels et huiles, masques de beauté, pour l’hygiène corporelle, préparations pour bains et douches, produits solaires, produits antirides, produits pour le rasage, produits de maquillage et démaquillage. Produits d’hygiène, savons de toilette, savons déodorants, produits d’hygiène, Produits capillaires, parfums, eaux de toilette, dépilatoires, produits pour les soins et le maquillage des ongles, cosmétique pour enfants, cosmétique masculine, équipements cosmétiques, produits pour cliniques esthétiques, produits pour salons de beauté,…

presentiel
MISSION COLLECTIVE
Produit personnalisé

En savoir plus

  • Dates : du mardi 7 au jeudi 9 octobre 2025
  • Coût de la Mission de prospection Kazakhstan (sous réserve de validation du produit/projet/marché par vos interlocuteurs de la Team France Export Ile-de-France et de la CCI France Kazakhstan) : 5 400 € TTC * (4 500 € HT)
  • Option inscription pour une seconde personne : 1 200 € TTC * (1 000 € HT)
  • Option mise à disposition d’un interprète individuel pendant les 2 jours de rdv individuels : 300 € TTC * (250 € HT)
  • Date limite d’inscription : 12 septembre 2025


Mission co-organisée par 
  Mission Francilienne Cosmétiques au Kazakhstan du 7 au 9 octobre 2025

PARTAGER

Facebook
Twitter
LinkedIn
Email
LinkedIn
WhatsApp
PLUS D'ARTICLES
Clause de non-concurrence : protéger son entreprise sans franchir la ligne rouge
Lorsqu’un collaborateur quitte une entreprise, il emporte avec lui bien plus qu’une simple expérience professionnelle. Au fil des années, il a acquis une connaissance des clients, des méthodes de travail, des processus internes, des partenaires, voire de la stratégie de développement de son employeur. Il est donc parfaitement légitime qu’une entreprise cherche à protéger ce capital immatériel. C’est précisément le rôle de la clause de non-concurrence. Par Eric Orsini Pour autant, cette protection ne peut pas tout justifier. Le droit français veille à préserver un équilibre entre les intérêts de l’entreprise et la liberté fondamentale de chacun d’exercer une activité professionnelle. Une clause trop restrictive, trop longue ou insuffisamment justifiée risque d’être écartée par les tribunaux. À l’inverse, une clause bien rédigée constitue un véritable outil de sécurisation de l’entreprise. Et il faut bien reconnaître qu’il est rarement possible d’interdire à quelqu’un de travailler jusqu’à la retraite simplement parce qu’il connaît le prénom des meilleurs clients ou l’endroit où est rangée la machine à café. Le droit apprécie généralement les choses avec davantage de mesure.

Clause de non-concurrence : un équilibre entre protection et liberté de travailler

La clause de non-concurrence a pour vocation d’empêcher qu’un salarié ou un dirigeant puisse, immédiatement après son départ, exercer une activité susceptible de porter atteinte aux intérêts de son ancien employeur. Mais cette protection n’est pas automatique. Pour être valable, la clause doit répondre à plusieurs exigences. Elle doit être justifiée par les intérêts légitimes de l’entreprise, limitée dans le temps, limitée géographiquement et proportionnée aux fonctions réellement exercées. Selon les situations, elle doit également prévoir une contrepartie financière. Ces principes répondent à une logique simple. Un directeur commercial disposant d’une parfaite connaissance de la clientèle stratégique ne présente évidemment pas le même niveau de risque qu’un salarié occupant des fonctions sans accès aux informations sensibles. Chaque situation mérite donc une appréciation adaptée. Dans la pratique, certaines entreprises pensent renforcer leur protection en rédigeant des clauses extrêmement larges. Pourtant, vouloir interdire à un ancien collaborateur d’exercer son métier sur la moitié du territoire pendant plusieurs années relève davantage du vœu pieux que de la sécurité juridique. Une clause excessive risque surtout d’être remise en cause et de perdre toute son efficacité.

Clause de non-concurrence : une réflexion qui commence bien avant le départ d’un salarié

Comme beaucoup de sujets juridiques, la clause de non-concurrence attire souvent l’attention au moment où un collaborateur annonce sa démission. C’est pourtant bien en amont que tout se joue. Les entreprises évoluent, les marchés changent, les responsabilités se transforment. Une clause rédigée plusieurs années auparavant n’est pas nécessairement adaptée à la réalité actuelle de l’entreprise. Elle peut être devenue trop restrictive, insuffisamment précise ou simplement inadaptée aux fonctions réellement exercées. Il est donc utile de revoir régulièrement les contrats des collaborateurs occupant des postes stratégiques. Cette démarche juridique permet de s’assurer que les engagements demeurent cohérents avec les besoins de l’entreprise tout en restant conformes à l’évolution de la jurisprudence. Il ne faut pas oublier non plus que la protection de l’entreprise ne repose jamais sur une seule clause. La confidentialité, la sécurisation des données, la limitation des accès aux informations sensibles, les procédures internes ou encore la fidélisation des équipes participent tout autant à la préservation du savoir-faire. Après tout, une entreprise dont toute la stratégie repose sur une seule personne présente déjà un risque… même si cette personne n’a absolument aucune intention de partir.

Clause de non-concurrence : prévenir les conflits plutôt que les subir

Lorsqu’un salarié rejoint un concurrent, les inquiétudes sont souvent nombreuses. Les clients vont-ils suivre ? Les informations confidentielles seront-elles utilisées ? Faut-il engager une procédure ? Dans bien des cas, ces craintes restent théoriques. La majorité des départs s’effectue dans un climat serein, chacun respectant les engagements pris lors de la signature du contrat. Lorsqu’une difficulté apparaît, le dialogue constitue souvent la meilleure solution. Clarifier les activités envisagées, rappeler les obligations contractuelles ou rechercher un accord équilibré permet fréquemment d’éviter un contentieux long, coûteux et incertain. Naturellement, lorsque des actes de concurrence déloyale sont caractérisés ou que des informations confidentielles sont utilisées de manière abusive, l’entreprise doit pouvoir défendre ses intérêts. Mais ces situations demeurent distinctes de la simple évolution professionnelle d’un salarié. En définitive, la clause de non-concurrence ne doit jamais être considérée comme un moyen d’empêcher un collaborateur de poursuivre sa carrière. Elle constitue avant tout un mécanisme juridique destiné à protéger des intérêts économiques légitimes dans le respect des droits de chacun. Une clause bien rédigée est souvent celle qui ne donnera jamais lieu à un procès. Parce qu’elle est équilibrée, comprise par les parties et adaptée à la réalité de l’entreprise. À l’inverse, une clause approximative ou manifestement excessive risque surtout d’alimenter de longues discussions… et parfois quelques factures d’avocats dont tout le monde se serait volontiers passé. En matière de droit comme en matière d’entreprise, l’anticipation reste bien souvent la meilleure des protections.
Dirigeant de PME-ETI confronté à une cyberattaque en entreprise et à une alerte de cybersécurité
La cyberattaque en entreprise ne constitue plus uniquement un problème informatique susceptible de perturber l’activité ou d’entraîner des pertes financières. Elle soulève également des enjeux juridiques importants, notamment lorsque des données personnelles de clients, de salariés ou de partenaires sont compromises. Pour les PME et les ETI, qui disposent parfois de ressources spécialisées plus limitées que les grands groupes, les conséquences peuvent être particulièrement lourdes : interruption de l’activité, atteinte à la réputation, perte de confiance des clients et éventuelles sanctions réglementaires. Le Règlement général sur la protection des données (RGPD) impose en effet aux organisations qui traitent des données personnelles de mettre en œuvre des mesures de sécurité adaptées et de réagir de manière appropriée lorsqu’une violation survient. Par Franck Boccara Cette violation ne se limite pas au vol de données : elle peut également résulter de leur destruction, de leur altération, de leur perte ou de leur indisponibilité. Une attaque par rançongiciel, par exemple, peut rendre les fichiers inaccessibles tout en permettant aux cybercriminels d’en extraire une copie. L’entreprise doit alors évaluer précisément la nature de l’incident et ses conséquences potentielles. La question n’est donc pas seulement de savoir comment rétablir les systèmes informatiques, mais aussi de déterminer quelles obligations doivent être respectées, quelles personnes doivent éventuellement être informées et comment démontrer que l’organisation a agi avec diligence. La préparation juridique devient ainsi une composante à part entière de la gestion des risques.

RGPD : quelles obligations lorsque des données personnelles sont compromises ?

Lorsqu’une cyberattaque en entreprise entraîne une violation de données personnelles, le RGPD prévoit des obligations précises. Le responsable du traitement doit notamment documenter l’incident et déterminer s’il est susceptible de présenter un risque pour les droits et libertés des personnes concernées. Lorsque ce risque existe, la violation doit être notifiée à la Commission nationale de l’informatique et des libertés (CNIL), dans les meilleurs délais et, si possible, dans les 72 heures suivant le moment où l’entreprise en a pris connaissance. Ce délai ne signifie pas que toute attaque informatique doit automatiquement être signalée à la CNIL : l’obligation dépend de la nature de l’incident et du risque associé à la violation de données personnelles. En revanche, une entreprise ne peut pas simplement ignorer un incident au motif que ses investigations ne sont pas terminées. Si toutes les informations nécessaires ne sont pas encore disponibles, une première notification peut être effectuée puis complétée ultérieurement. Lorsque la violation est susceptible d’engendrer un risque élevé pour les personnes concernées, celles-ci doivent également être informées, sauf exception prévue par le règlement. Cette information doit leur permettre de comprendre les conséquences possibles et, si nécessaire, de prendre des mesures de protection. Pour les dirigeants, l’enjeu consiste donc à prévoir un processus de décision suffisamment rapide, associant les équipes informatiques, la direction, le responsable de la protection des données lorsqu’il existe et les conseils juridiques de l’entreprise. Une réaction tardive ou une mauvaise appréciation du risque peut aggraver les conséquences de l’incident. À l’inverse, une procédure préparée en amont facilite la collecte des éléments nécessaires, la prise de décision et le respect des obligations réglementaires.

Responsabilité de l’entreprise : anticiper les conséquences juridiques et contractuelles

Les conséquences d’une cyberattaque en entreprise peuvent dépasser le cadre des obligations prévues par le RGPD. Une fuite de données peut exposer des clients ou des salariés à des risques d’usurpation d’identité, de fraude ou de divulgation d’informations confidentielles. Une interruption prolongée des systèmes peut également empêcher l’entreprise d’honorer ses engagements commerciaux, de produire ou de fournir ses services dans les délais convenus. Selon les circonstances, des différends peuvent alors apparaître avec des clients, des fournisseurs ou des partenaires, notamment lorsque les contrats prévoient des exigences de sécurité, de disponibilité ou de confidentialité. La responsabilité de l’entreprise ne peut toutefois pas être considérée comme automatique : elle dépend des faits, des obligations applicables et des mesures effectivement mises en œuvre. La CNIL peut, pour sa part, examiner le respect des règles de protection des données et prononcer des sanctions en cas de manquement. Le RGPD prévoit notamment, pour certaines violations de ses dispositions, des amendes pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant applicable dépendant de la nature du manquement et des règles de calcul prévues par le règlement. D’autres manquements peuvent relever de plafonds plus élevés. Il importe donc de ne pas confondre le simple fait d’avoir subi une attaque avec un défaut de conformité : une organisation peut être victime d’un acte malveillant malgré des mesures de sécurité appropriées. L’analyse portera notamment sur la pertinence des protections mises en place, la gestion de l’incident et le respect des obligations de notification. Les dirigeants ont intérêt à examiner leurs contrats, leurs procédures internes et leurs garanties d’assurance afin d’identifier les responsabilités respectives des parties et les conditions de prise en charge des conséquences financières. La conservation des preuves techniques et des décisions prises pendant la crise est également essentielle pour pouvoir expliquer les circonstances de l’incident et justifier les mesures adoptées.

Prévention et gestion de crise : faire de la cybersécurité un enjeu de gouvernance

Pour limiter les risques juridiques d’une cyberattaque en entreprise, les PME et les ETI doivent intégrer la cybersécurité à leur gouvernance plutôt que la considérer comme un sujet exclusivement technique. Cela suppose d’abord de connaître les données détenues, leur niveau de sensibilité, les personnes qui peuvent y accéder et les prestataires qui les traitent. Des mesures adaptées doivent ensuite être déployées : gestion rigoureuse des habilitations, authentification renforcée, mises à jour régulières, sauvegardes protégées et testées, surveillance des systèmes et sensibilisation des collaborateurs aux tentatives d’hameçonnage. Ces dispositifs doivent être accompagnés d’une procédure de gestion de crise précisant qui alerter, comment isoler les systèmes affectés, comment préserver les preuves et qui décide des notifications réglementaires. Il est également utile de vérifier les engagements de sécurité des prestataires informatiques et les modalités de traitement des incidents prévues dans les contrats. L’entreprise doit par ailleurs conserver une trace des violations de données personnelles et des mesures prises, y compris lorsque l’analyse conclut qu’une notification à la CNIL n’est pas nécessaire. Enfin, le recours à une assurance cyber peut contribuer à financer certaines dépenses consécutives à un incident, selon les garanties, exclusions et plafonds du contrat, mais ne dispense jamais l’entreprise de ses obligations légales. Face à une cyberattaque en entreprise, la capacité à réagir rapidement repose donc autant sur l’organisation et l’anticipation que sur les outils techniques. Pour les dirigeants, préparer les réponses opérationnelles et juridiques permet de réduire les conséquences d’un incident, de mieux protéger les personnes concernées et de préserver la continuité de l’activité. La cybersécurité apparaît ainsi comme un enjeu stratégique, au croisement de la conformité réglementaire, de la confiance commerciale et de la responsabilité de l’entreprise.
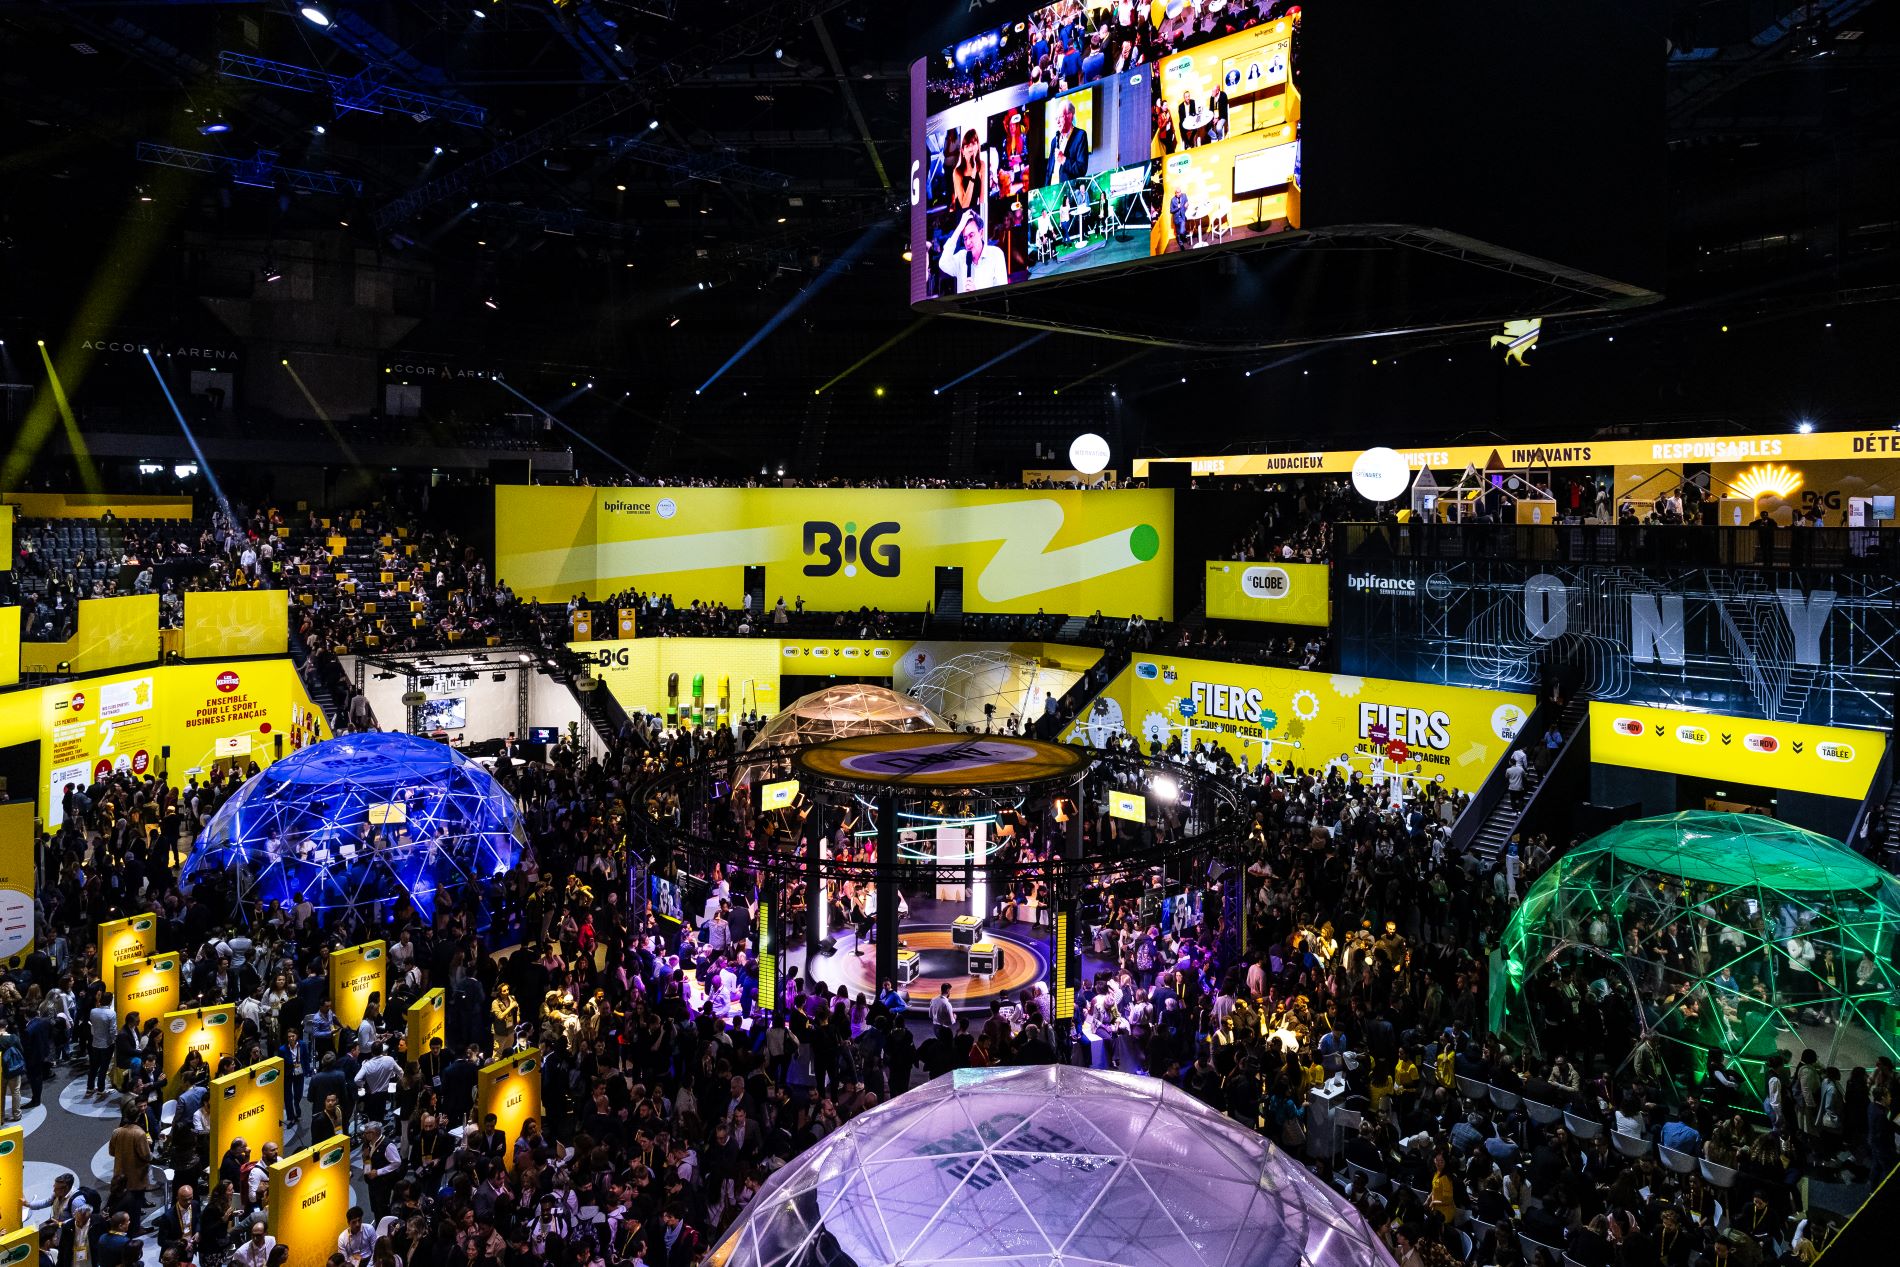
Évènement BIG 2026 : découvrez les interventions marquantes de Bpifrance, les grands enjeux de l'innovation et les enseignements pour les dirigeants.
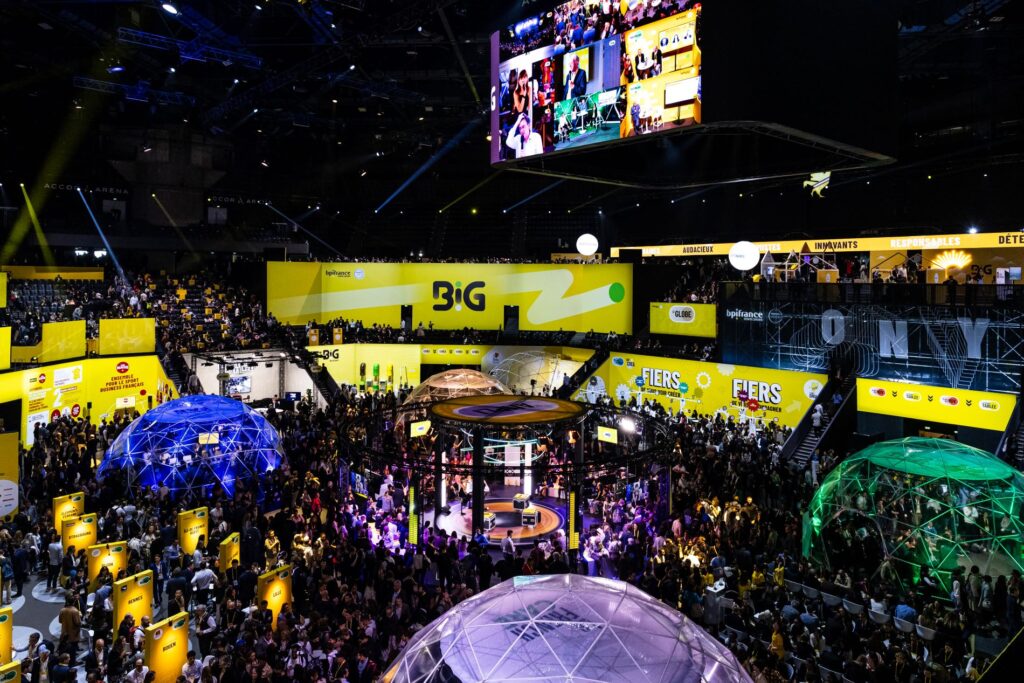
L’évènement BIG 2026, organisé par Bpifrance le 8 octobre à l’Accor Arena de Paris, a réuni dirigeants, entrepreneurs, investisseurs, responsables publics et acteurs de l’innovation autour d’une ambition commune : donner aux entreprises françaises les moyens d’oser, d’innover et de se développer. Placée sous le signe du « culot », cette 12e édition a été marquée par des interventions de personnalités majeures de l’économie française et des échanges consacrés aux grandes transformations qui attendent les entreprises. Retour sur les temps forts et les enseignements à retenir pour les dirigeants de PME et d’ETI.

Le culot, moteur de l’entrepreneuriat

Pour cette 12e édition, Bpifrance a choisi de mettre en avant une qualité essentielle dans un environnement économique incertain : l’audace. À travers plus de 500 conférences, ateliers et masterclass, les participants ont pu explorer les leviers permettant aux entreprises de relever leurs défis et de préparer leur avenir. Intelligence artificielle, industrie, financement, innovation, développement international et transition écologique figuraient parmi les sujets au cœur des échanges. Le fil conducteur était clair : entreprendre suppose de savoir prendre des risques mesurés, remettre en question ses habitudes et transformer les incertitudes en opportunités. Pour les dirigeants, le message est particulièrement pertinent. La prudence reste nécessaire, mais elle ne doit pas devenir un frein à l’investissement, à l’innovation ou à la conquête de nouveaux marchés.

Des personnalités majeures de l’économie française

La scène principale, baptisée le Bang, a accueilli des dirigeants de premier plan issus de secteurs très différents. Parmi les intervenants figuraient notamment Xavier Niel, fondateur de Free, Patrick Pouyanné, président-directeur général de TotalEnergies, Sébastien Bazin, président-directeur général d’Accor, Marie-Ange Debon, présidente-directrice générale du groupe La Poste, ainsi qu’Antonio Filosa, dirigeant de Stellantis. La présence de ces personnalités a permis d’aborder les transformations qui touchent aussi bien les grandes entreprises que les PME et les ETI : évolution des modèles économiques, souveraineté industrielle, innovation technologique et adaptation aux nouveaux usages. Le président de la République, Emmanuel Macron, a également participé à l’événement. Il a salué la vitalité des entrepreneurs français et rappelé l’engagement de l’État en faveur de l’innovation, de l’industrie et de la croissance, notamment à travers le plan France 2030 et l’action de Bpifrance. Cette diversité d’intervenants illustre l’intérêt du dialogue entre entrepreneurs, grands groupes, investisseurs et pouvoirs publics pour faire émerger des solutions concrètes.

L’intelligence artificielle et l’industrie au cœur des préoccupations

L’évènement BIG 2026 a accordé une place importante aux transformations technologiques. Plusieurs sessions étaient consacrées à l’intelligence artificielle, à ses applications commerciales et aux nouveaux risques qu’elle entraîne, notamment en matière de cyberfraude. Pour les entreprises, l’enjeu dépasse désormais la simple découverte de ces technologies. Il s’agit d’identifier les usages capables d’améliorer la productivité, de renforcer la relation client et de soutenir la prise de décision, tout en maîtrisant les risques associés. L’industrie occupait également une place significative dans le programme, avec des interventions de dirigeants de groupes comme EDF, Safran, SUEZ et Getlink. Ces échanges rappellent l’importance de la modernisation des outils de production, de la maîtrise technologique et de la compétitivité industrielle dans un contexte international exigeant.

Quels enseignements pour les dirigeants de PME et d’ETI ?

Au-delà des prises de parole, cet évènement BIG 2026 invite les dirigeants à retenir trois priorités. Premièrement, faire de l’innovation un sujet stratégique. L’intelligence artificielle et les nouvelles technologies doivent être évaluées à l’aune de leurs bénéfices opérationnels et de leur contribution à la compétitivité. Deuxièmement, anticiper les transformations industrielles et environnementales. Les entreprises qui investissent dans leurs compétences, leurs équipements et leur capacité d’adaptation se donnent davantage de moyens pour faire face aux évolutions de leur marché. Enfin, développer les coopérations. Les échanges entre dirigeants, experts, investisseurs et partenaires peuvent accélérer les projets, ouvrir de nouveaux débouchés et faciliter l’accès à des compétences complémentaires. En définitive, l’évènement BIG 2026 rappelle que la croissance repose autant sur la capacité à anticiper que sur la volonté d’agir. Pour les PME et les ETI, l’enjeu est désormais de transformer ces réflexions en décisions concrètes, au service de leur développement, de leur innovation et de leur pérennité.
INSCRIVEZ-VOUS À NOTRE NEWSLETTER
AUX DERNIÈRES NOUVELLES
×

Vous êtes dirigeant ou cadre ?
Vous avez une question ou besoin d'une information ?

Le respect de votre vie privée est notre priorité

L’accès au site implique l’utilisation de cookies mais celle-ci est subordonnée à votre consentement.