...

80 avions Rafale – Le contrat record de l’industrie militaire française

PARTAGER

Facebook
Email
WhatsApp

La nouvelle est historique ! Comme un pied de nez à la sinistre affaire des sous-marins australiens, l’industrie militaire française signe le plus gros contrat de son histoire avec la commande par les Emirats Arabes Unis de 80 avions Rafale pour montant d’environ 14 milliards d’euros sans les armements. C’est du jamais-vu pour Dassault, le fleuron de notre aviation, qui collectionne les succès à l’export depuis quelques années et dont l’action a bondi de 9% à la suite de cette annonce. Les Emirats ont également commandé 12 hélicoptères de combat Caracal.

Par Franck Boccara

La signature de ce contrat historique avec les Émirats arabes unis (EAU) était attendue et elle s’est belle et bien concrétisée avec la vente de 80 avions Rafales. C’est la plus grosse commande à l’international pour l’avion de chasse français depuis son entrée en service en 2004.

A la suite de l’annonce de cette vente record, le président français n’a pas manqué de souligner son aspect historique en précisant que c’était « le plus gros contrat à composante militaire de l’histoire » . « Cet engagement français dans la région, cette coopération active dans la lutte contre le terrorisme, les positions claires que nous avons prises font que nous avons accru notre proximité avec les Émirats arabes unis. Et dans un moment où ils se sont sans doute posé plus de questions sur d’autres partenaires historiques, je pense que cela renforce la position de la France ».

Le ministère des armées parle d’un contrat d’environ 14 milliards d’euros pour ces 80 avions Rafale. Une somme record dans l’histoire de l’industrie militaire française, et même dans l’industrie française tout secteurs confondus. On peut d’ailleurs ajouter à ce montant la commande pour un milliard d’euros de 12 hélicoptères de combat Caracal (H225M) conçus par Airbus Helicopters à Marignane, et de 2 milliards d’armements pour MBDA.

Le résultat de longues tractations

La nouvelle est excellente pour les nombreuses PME et ETI sous-traitantes de ces grands groupes puisque ces 80 avions Rafale seront construits en France, ainsi que les hélicoptères et les armements associés.
Emmanuel Macron a évoqué la « longue relation » entre la France et les Emirats Arabes Unis » qui « s’est intensifiée ces dernières années dans la lutte contre le terrorisme et les efforts pour stabiliser la région. Tout cela a accéléré des discussions que nous avions depuis parfois longtemps et a permis de conclure une série d’accords sur le plan militaire », précise-t-il.

Florence Parly, la ministre des Armées, se réjouit de son côté des retombées pour l’industrie française et évoque un an et demi de négociations intenses pour cette commande record. D’autres contrats et accords de coopérations dans le domaine de l’énergie ont également été signés par les champions français du secteur – Engie, TotalEnergies ou TechnipEnergies.

Un partenariat géopolitique fort

« Outre la présence de trois bases militaires françaises sur le territoire émirien, cette confiance mutuelle (entre la France et les Émirats) se traduit par l’acquisition de 80 avions Rafale, 12 hélicoptères Caracal, et d’éléments associés. Il s’agit d’un aboutissement majeur du partenariat stratégique entre les deux pays », a déclaré la présidence française dans un communiqué venant marquer l’ampleur de ces relations commerciales.

Les Émirats Arabes Unies était déjà le cinquième plus gros client de l’industrie de défense française entre 2011 et 2020 avec 4,7 milliards d’euros de prises de commandes, selon le rapport au Parlement sur les exportations d’armement de la France.

Derrière la France, c’est aussi le groupe Dassault qui entretient un partenariat de longue date avec les Emirats. En effet, Dassault avait offert ses Mirage 5 aux nouveaux émirats dès leur création puis a équipé le pays en Mirage 2000 dans les années 80, qui seront par la suite modernisés par le groupe.

Les Emirats (à l’image de la Grèce ou de l’Inde) sont des pays à « double source », c’est à dire qu’ils choisissent deux modèles de pays différents pour s’assurer une certaine indépendance et varier leurs partenariats diplomatiques. Pour les Emirats, il est possible que la réticence de Joe Biden à leur livrer des F-35 ait pu jouer en faveur de la France. En effet, les USA se refusaient jusqu’à présent à leur fournir une version aussi évoluée de leur chasseur que celle vendue à Israël, leur premier partenaire militaire dans le région. Cette victoire commerciale française n’est finalement qu’un juste retour des choses entre les Etats-Unis et la France après l’affaire des sous-marins australiens.
PARTAGER

Facebook
Twitter
LinkedIn
Email
LinkedIn
WhatsApp
PLUS D'ARTICLES
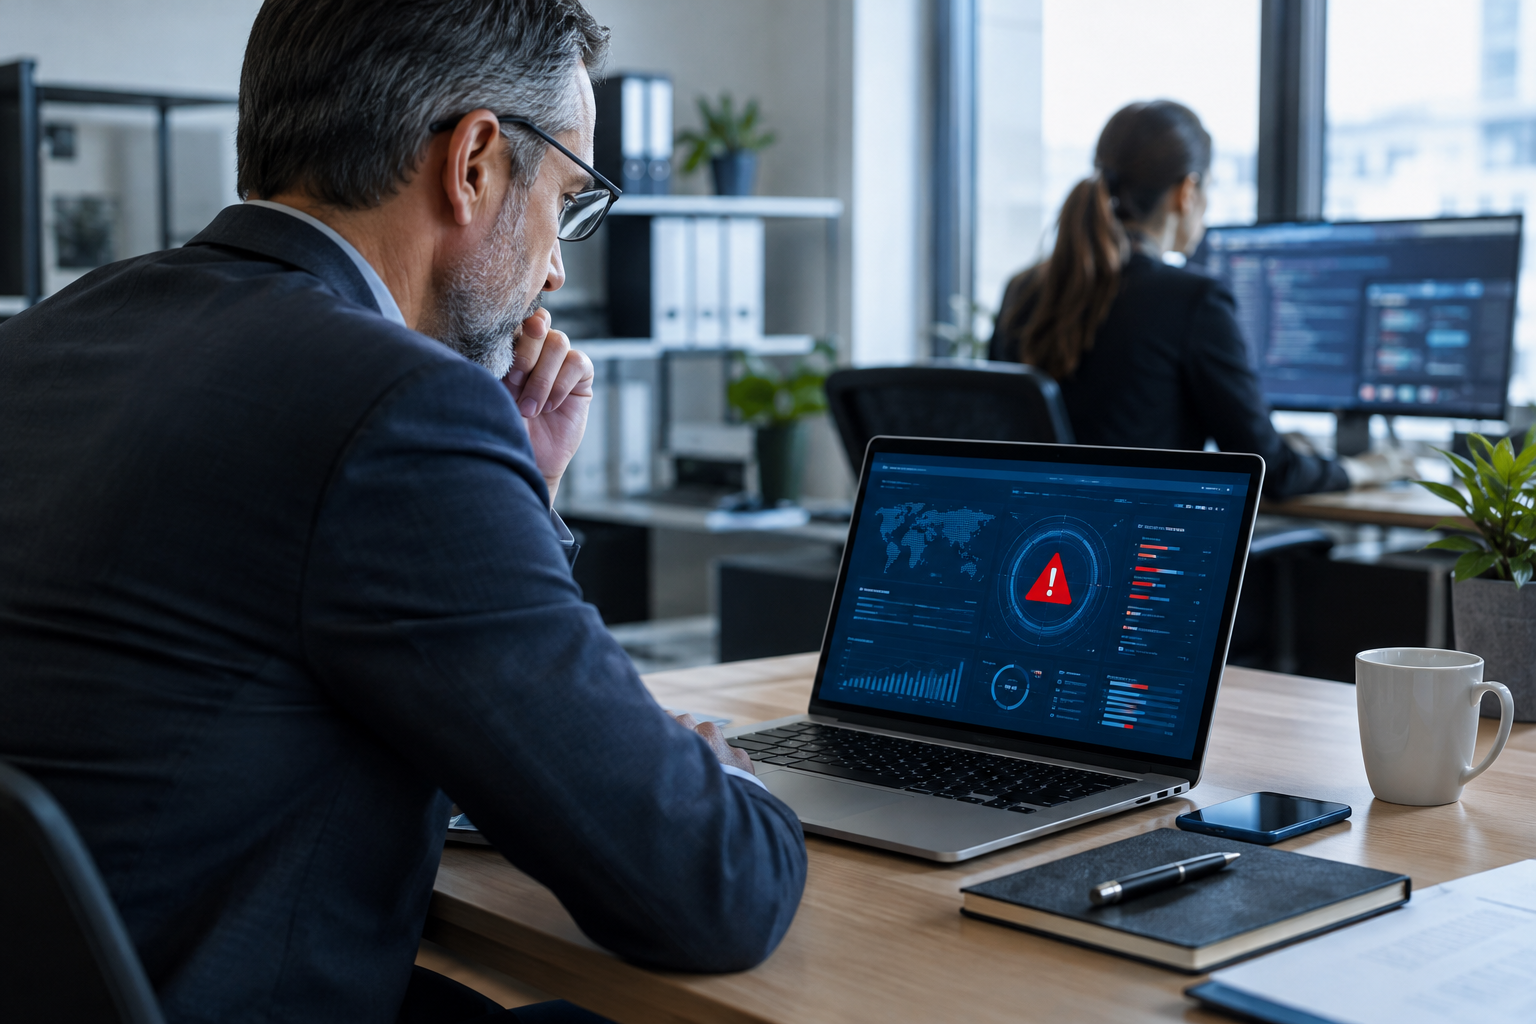
Dirigeant de PME-ETI confronté à une cyberattaque en entreprise et à une alerte de cybersécurité
La cyberattaque en entreprise ne constitue plus uniquement un problème informatique susceptible de perturber l’activité ou d’entraîner des pertes financières. Elle soulève également des enjeux juridiques importants, notamment lorsque des données personnelles de clients, de salariés ou de partenaires sont compromises. Pour les PME et les ETI, qui disposent parfois de ressources spécialisées plus limitées que les grands groupes, les conséquences peuvent être particulièrement lourdes : interruption de l’activité, atteinte à la réputation, perte de confiance des clients et éventuelles sanctions réglementaires. Le Règlement général sur la protection des données (RGPD) impose en effet aux organisations qui traitent des données personnelles de mettre en œuvre des mesures de sécurité adaptées et de réagir de manière appropriée lorsqu’une violation survient. Par Franck Boccara Cette violation ne se limite pas au vol de données : elle peut également résulter de leur destruction, de leur altération, de leur perte ou de leur indisponibilité. Une attaque par rançongiciel, par exemple, peut rendre les fichiers inaccessibles tout en permettant aux cybercriminels d’en extraire une copie. L’entreprise doit alors évaluer précisément la nature de l’incident et ses conséquences potentielles. La question n’est donc pas seulement de savoir comment rétablir les systèmes informatiques, mais aussi de déterminer quelles obligations doivent être respectées, quelles personnes doivent éventuellement être informées et comment démontrer que l’organisation a agi avec diligence. La préparation juridique devient ainsi une composante à part entière de la gestion des risques.

RGPD : quelles obligations lorsque des données personnelles sont compromises ?

Lorsqu’une cyberattaque en entreprise entraîne une violation de données personnelles, le RGPD prévoit des obligations précises. Le responsable du traitement doit notamment documenter l’incident et déterminer s’il est susceptible de présenter un risque pour les droits et libertés des personnes concernées. Lorsque ce risque existe, la violation doit être notifiée à la Commission nationale de l’informatique et des libertés (CNIL), dans les meilleurs délais et, si possible, dans les 72 heures suivant le moment où l’entreprise en a pris connaissance. Ce délai ne signifie pas que toute attaque informatique doit automatiquement être signalée à la CNIL : l’obligation dépend de la nature de l’incident et du risque associé à la violation de données personnelles. En revanche, une entreprise ne peut pas simplement ignorer un incident au motif que ses investigations ne sont pas terminées. Si toutes les informations nécessaires ne sont pas encore disponibles, une première notification peut être effectuée puis complétée ultérieurement. Lorsque la violation est susceptible d’engendrer un risque élevé pour les personnes concernées, celles-ci doivent également être informées, sauf exception prévue par le règlement. Cette information doit leur permettre de comprendre les conséquences possibles et, si nécessaire, de prendre des mesures de protection. Pour les dirigeants, l’enjeu consiste donc à prévoir un processus de décision suffisamment rapide, associant les équipes informatiques, la direction, le responsable de la protection des données lorsqu’il existe et les conseils juridiques de l’entreprise. Une réaction tardive ou une mauvaise appréciation du risque peut aggraver les conséquences de l’incident. À l’inverse, une procédure préparée en amont facilite la collecte des éléments nécessaires, la prise de décision et le respect des obligations réglementaires.

Responsabilité de l’entreprise : anticiper les conséquences juridiques et contractuelles

Les conséquences d’une cyberattaque en entreprise peuvent dépasser le cadre des obligations prévues par le RGPD. Une fuite de données peut exposer des clients ou des salariés à des risques d’usurpation d’identité, de fraude ou de divulgation d’informations confidentielles. Une interruption prolongée des systèmes peut également empêcher l’entreprise d’honorer ses engagements commerciaux, de produire ou de fournir ses services dans les délais convenus. Selon les circonstances, des différends peuvent alors apparaître avec des clients, des fournisseurs ou des partenaires, notamment lorsque les contrats prévoient des exigences de sécurité, de disponibilité ou de confidentialité. La responsabilité de l’entreprise ne peut toutefois pas être considérée comme automatique : elle dépend des faits, des obligations applicables et des mesures effectivement mises en œuvre. La CNIL peut, pour sa part, examiner le respect des règles de protection des données et prononcer des sanctions en cas de manquement. Le RGPD prévoit notamment, pour certaines violations de ses dispositions, des amendes pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant applicable dépendant de la nature du manquement et des règles de calcul prévues par le règlement. D’autres manquements peuvent relever de plafonds plus élevés. Il importe donc de ne pas confondre le simple fait d’avoir subi une attaque avec un défaut de conformité : une organisation peut être victime d’un acte malveillant malgré des mesures de sécurité appropriées. L’analyse portera notamment sur la pertinence des protections mises en place, la gestion de l’incident et le respect des obligations de notification. Les dirigeants ont intérêt à examiner leurs contrats, leurs procédures internes et leurs garanties d’assurance afin d’identifier les responsabilités respectives des parties et les conditions de prise en charge des conséquences financières. La conservation des preuves techniques et des décisions prises pendant la crise est également essentielle pour pouvoir expliquer les circonstances de l’incident et justifier les mesures adoptées.

Prévention et gestion de crise : faire de la cybersécurité un enjeu de gouvernance

Pour limiter les risques juridiques d’une cyberattaque en entreprise, les PME et les ETI doivent intégrer la cybersécurité à leur gouvernance plutôt que la considérer comme un sujet exclusivement technique. Cela suppose d’abord de connaître les données détenues, leur niveau de sensibilité, les personnes qui peuvent y accéder et les prestataires qui les traitent. Des mesures adaptées doivent ensuite être déployées : gestion rigoureuse des habilitations, authentification renforcée, mises à jour régulières, sauvegardes protégées et testées, surveillance des systèmes et sensibilisation des collaborateurs aux tentatives d’hameçonnage. Ces dispositifs doivent être accompagnés d’une procédure de gestion de crise précisant qui alerter, comment isoler les systèmes affectés, comment préserver les preuves et qui décide des notifications réglementaires. Il est également utile de vérifier les engagements de sécurité des prestataires informatiques et les modalités de traitement des incidents prévues dans les contrats. L’entreprise doit par ailleurs conserver une trace des violations de données personnelles et des mesures prises, y compris lorsque l’analyse conclut qu’une notification à la CNIL n’est pas nécessaire. Enfin, le recours à une assurance cyber peut contribuer à financer certaines dépenses consécutives à un incident, selon les garanties, exclusions et plafonds du contrat, mais ne dispense jamais l’entreprise de ses obligations légales. Face à une cyberattaque en entreprise, la capacité à réagir rapidement repose donc autant sur l’organisation et l’anticipation que sur les outils techniques. Pour les dirigeants, préparer les réponses opérationnelles et juridiques permet de réduire les conséquences d’un incident, de mieux protéger les personnes concernées et de préserver la continuité de l’activité. La cybersécurité apparaît ainsi comme un enjeu stratégique, au croisement de la conformité réglementaire, de la confiance commerciale et de la responsabilité de l’entreprise.
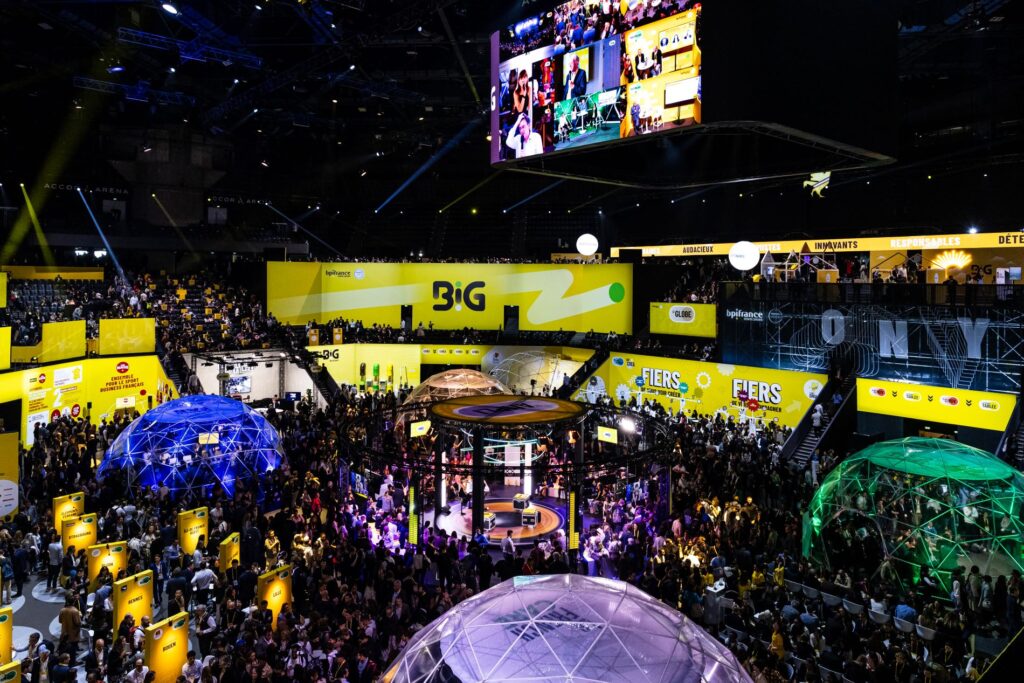
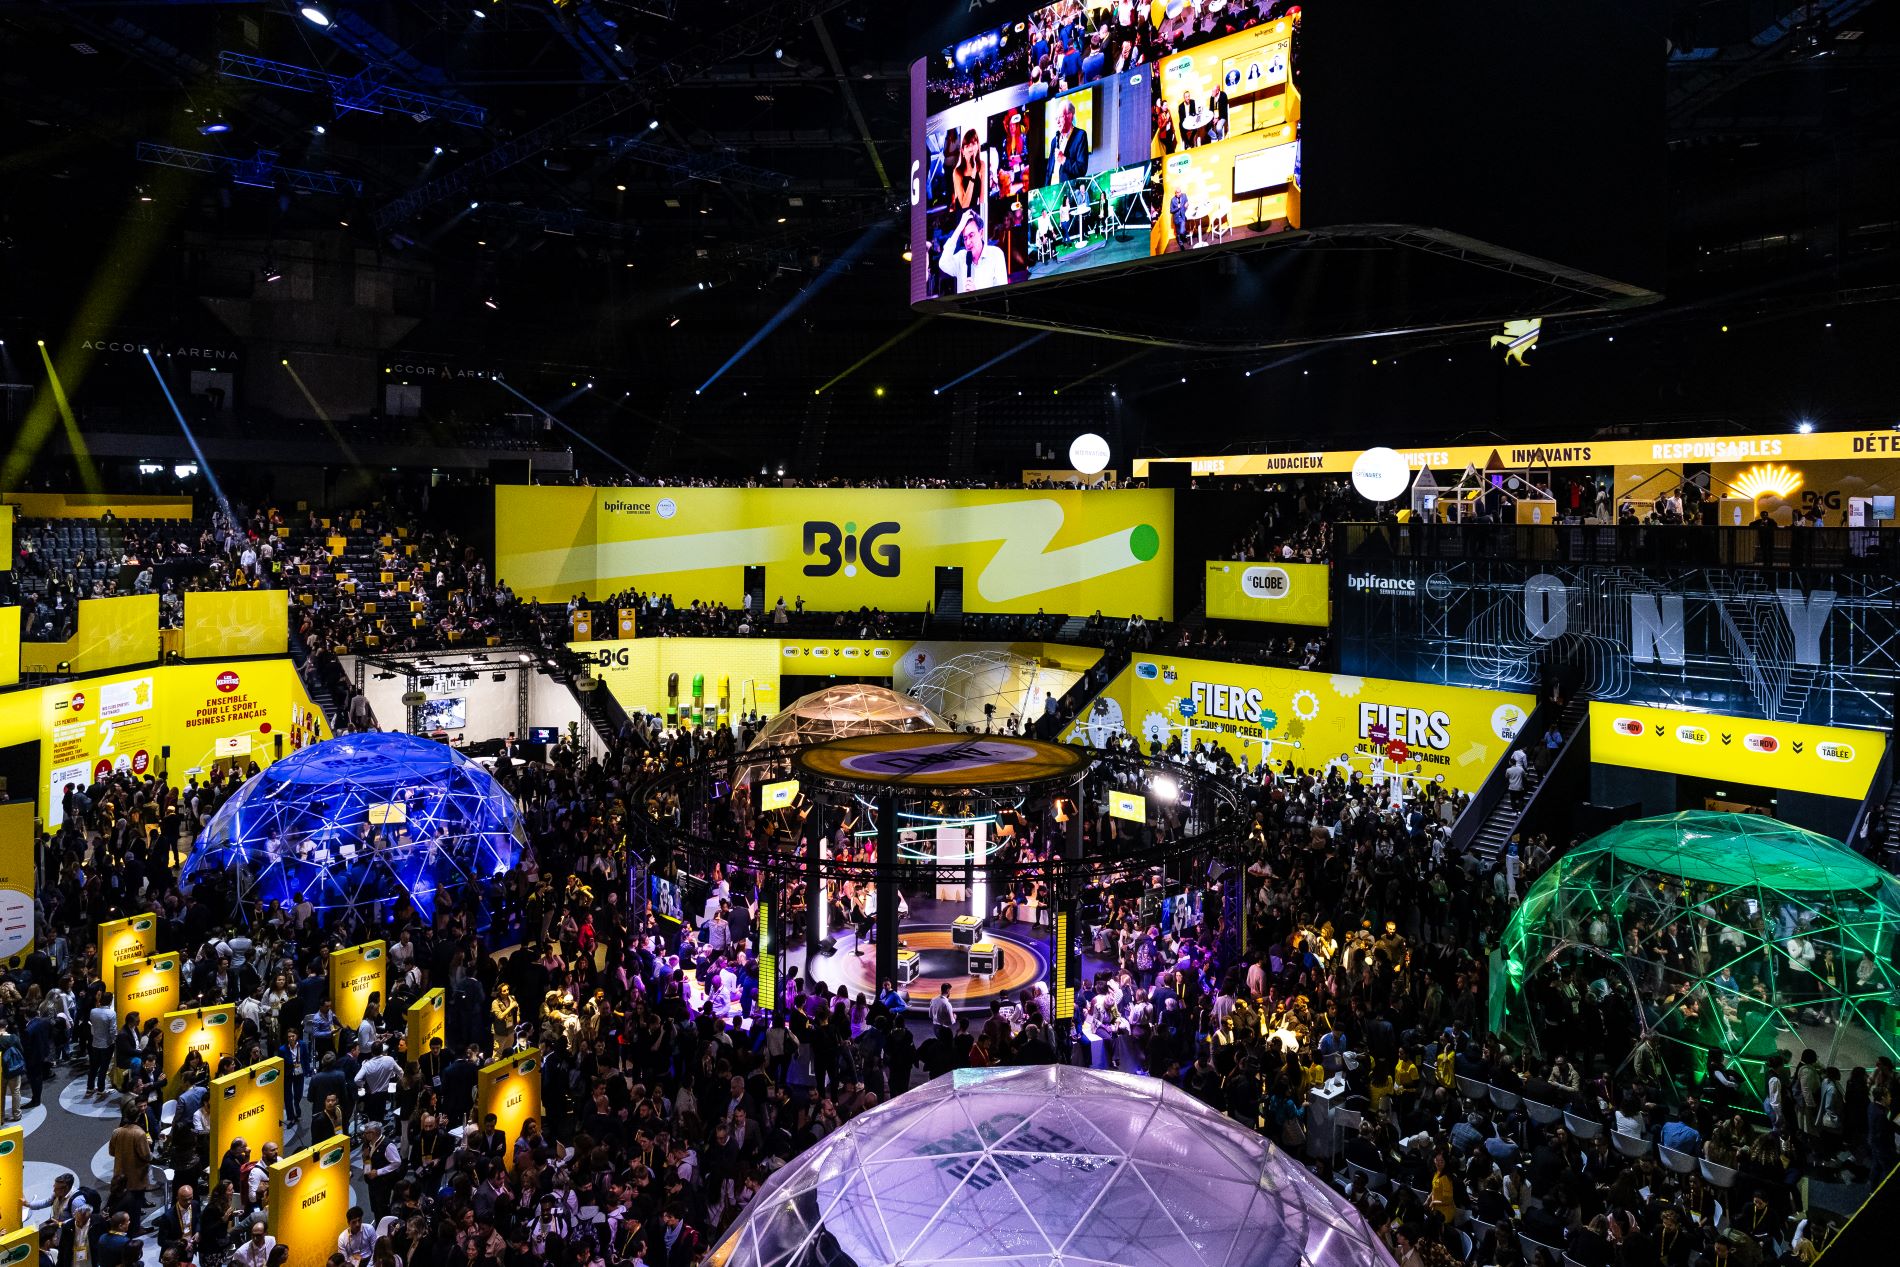
Évènement BIG 2026 : découvrez les interventions marquantes de Bpifrance, les grands enjeux de l'innovation et les enseignements pour les dirigeants.
L’évènement BIG 2026, organisé par Bpifrance le 8 octobre à l’Accor Arena de Paris, a réuni dirigeants, entrepreneurs, investisseurs, responsables publics et acteurs de l’innovation autour d’une ambition commune : donner aux entreprises françaises les moyens d’oser, d’innover et de se développer. Placée sous le signe du « culot », cette 12e édition a été marquée par des interventions de personnalités majeures de l’économie française et des échanges consacrés aux grandes transformations qui attendent les entreprises. Retour sur les temps forts et les enseignements à retenir pour les dirigeants de PME et d’ETI.

Le culot, moteur de l’entrepreneuriat

Pour cette 12e édition, Bpifrance a choisi de mettre en avant une qualité essentielle dans un environnement économique incertain : l’audace. À travers plus de 500 conférences, ateliers et masterclass, les participants ont pu explorer les leviers permettant aux entreprises de relever leurs défis et de préparer leur avenir. Intelligence artificielle, industrie, financement, innovation, développement international et transition écologique figuraient parmi les sujets au cœur des échanges. Le fil conducteur était clair : entreprendre suppose de savoir prendre des risques mesurés, remettre en question ses habitudes et transformer les incertitudes en opportunités. Pour les dirigeants, le message est particulièrement pertinent. La prudence reste nécessaire, mais elle ne doit pas devenir un frein à l’investissement, à l’innovation ou à la conquête de nouveaux marchés.

Des personnalités majeures de l’économie française

La scène principale, baptisée le Bang, a accueilli des dirigeants de premier plan issus de secteurs très différents. Parmi les intervenants figuraient notamment Xavier Niel, fondateur de Free, Patrick Pouyanné, président-directeur général de TotalEnergies, Sébastien Bazin, président-directeur général d’Accor, Marie-Ange Debon, présidente-directrice générale du groupe La Poste, ainsi qu’Antonio Filosa, dirigeant de Stellantis. La présence de ces personnalités a permis d’aborder les transformations qui touchent aussi bien les grandes entreprises que les PME et les ETI : évolution des modèles économiques, souveraineté industrielle, innovation technologique et adaptation aux nouveaux usages. Le président de la République, Emmanuel Macron, a également participé à l’événement. Il a salué la vitalité des entrepreneurs français et rappelé l’engagement de l’État en faveur de l’innovation, de l’industrie et de la croissance, notamment à travers le plan France 2030 et l’action de Bpifrance. Cette diversité d’intervenants illustre l’intérêt du dialogue entre entrepreneurs, grands groupes, investisseurs et pouvoirs publics pour faire émerger des solutions concrètes.

L’intelligence artificielle et l’industrie au cœur des préoccupations

L’évènement BIG 2026 a accordé une place importante aux transformations technologiques. Plusieurs sessions étaient consacrées à l’intelligence artificielle, à ses applications commerciales et aux nouveaux risques qu’elle entraîne, notamment en matière de cyberfraude. Pour les entreprises, l’enjeu dépasse désormais la simple découverte de ces technologies. Il s’agit d’identifier les usages capables d’améliorer la productivité, de renforcer la relation client et de soutenir la prise de décision, tout en maîtrisant les risques associés. L’industrie occupait également une place significative dans le programme, avec des interventions de dirigeants de groupes comme EDF, Safran, SUEZ et Getlink. Ces échanges rappellent l’importance de la modernisation des outils de production, de la maîtrise technologique et de la compétitivité industrielle dans un contexte international exigeant.

Quels enseignements pour les dirigeants de PME et d’ETI ?

Au-delà des prises de parole, cet évènement BIG 2026 invite les dirigeants à retenir trois priorités. Premièrement, faire de l’innovation un sujet stratégique. L’intelligence artificielle et les nouvelles technologies doivent être évaluées à l’aune de leurs bénéfices opérationnels et de leur contribution à la compétitivité. Deuxièmement, anticiper les transformations industrielles et environnementales. Les entreprises qui investissent dans leurs compétences, leurs équipements et leur capacité d’adaptation se donnent davantage de moyens pour faire face aux évolutions de leur marché. Enfin, développer les coopérations. Les échanges entre dirigeants, experts, investisseurs et partenaires peuvent accélérer les projets, ouvrir de nouveaux débouchés et faciliter l’accès à des compétences complémentaires. En définitive, l’évènement BIG 2026 rappelle que la croissance repose autant sur la capacité à anticiper que sur la volonté d’agir. Pour les PME et les ETI, l’enjeu est désormais de transformer ces réflexions en décisions concrètes, au service de leur développement, de leur innovation et de leur pérennité.
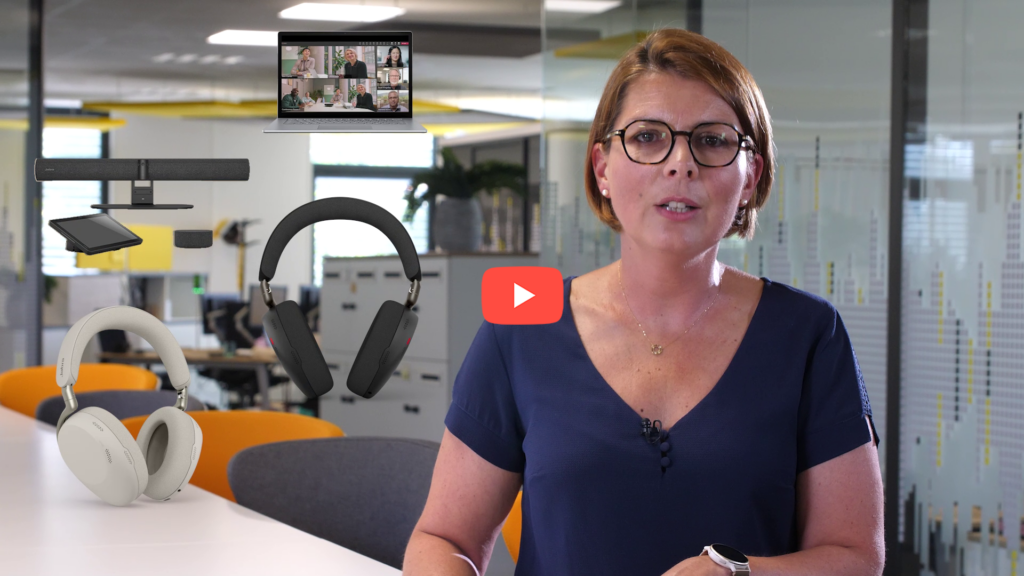
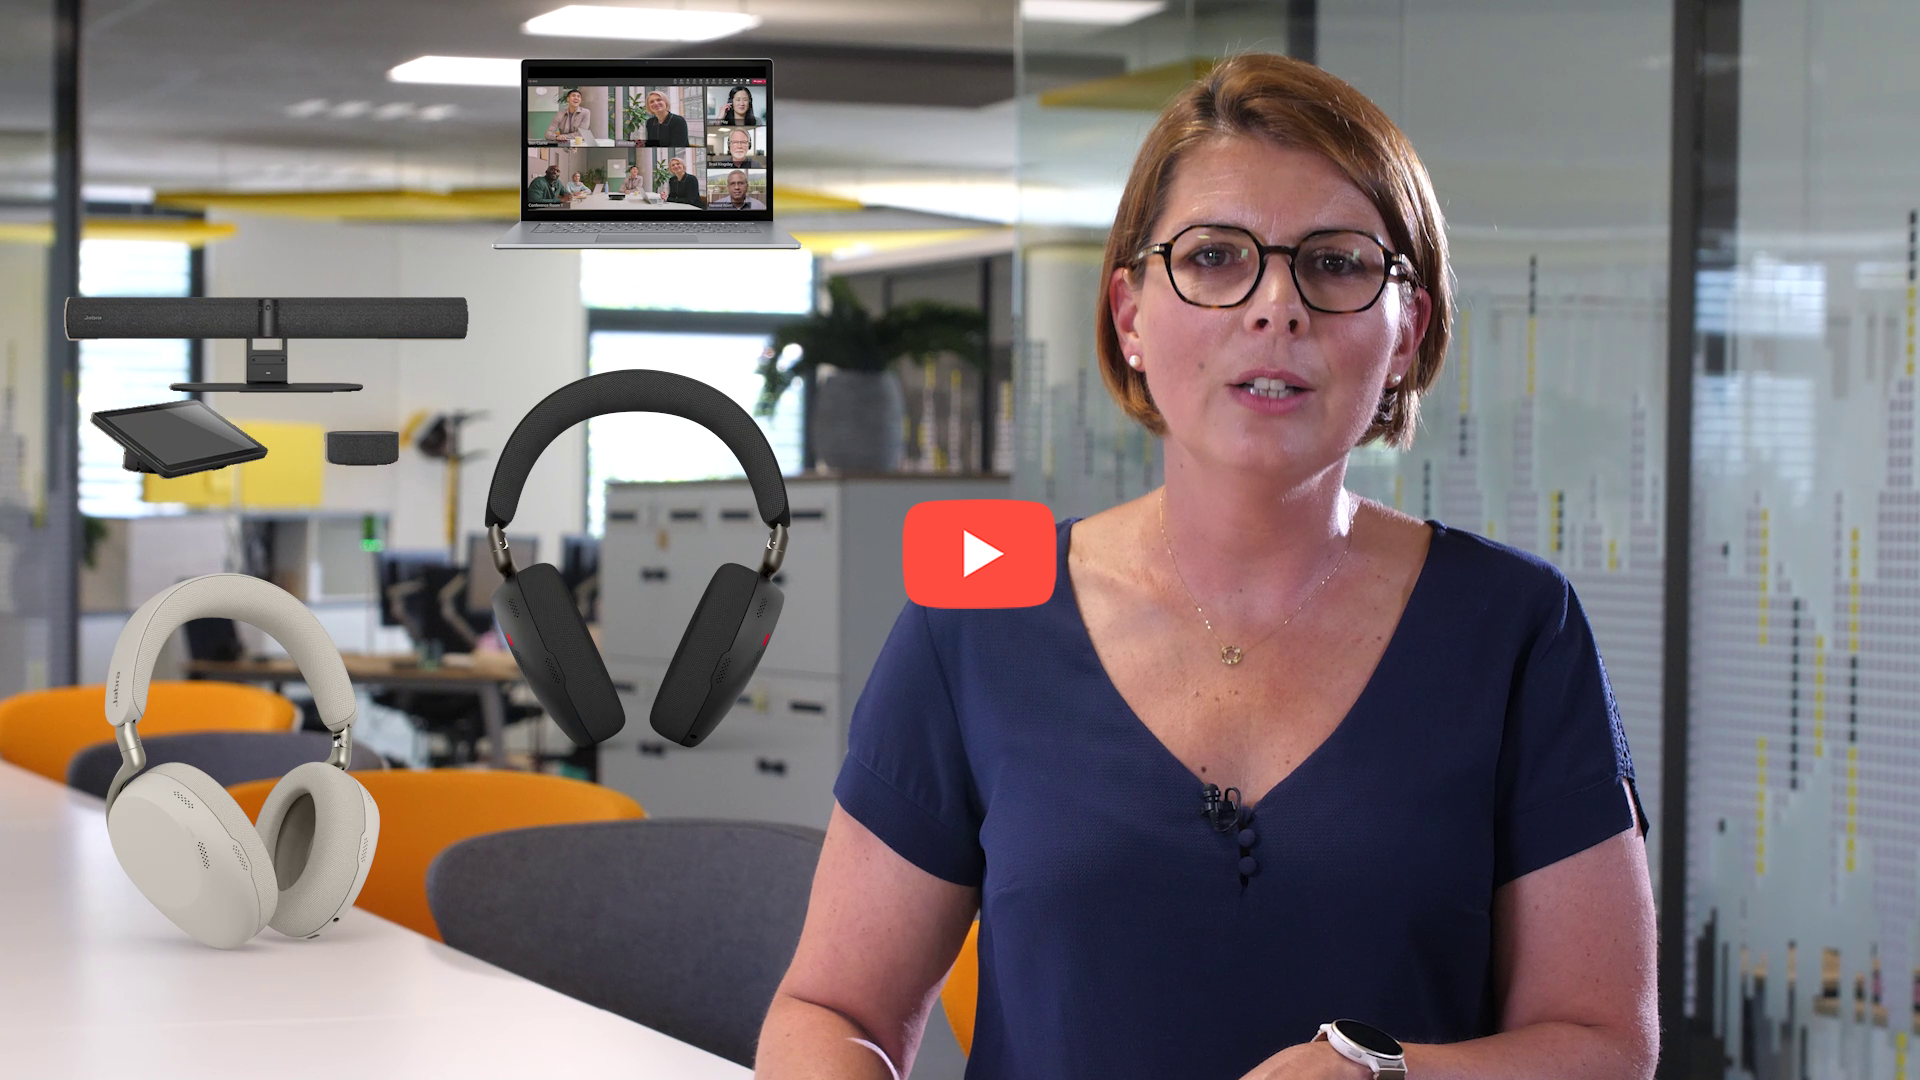
Jabra : des espaces de réunion performants et agréables pour mieux collaborer
Dans un contexte où le travail hybride s’est durablement installé, la qualité des équipements de réunion devient un véritable enjeu de performance pour les PME et les ETI. Bien équipées, les équipes communiquent mieux, collaborent plus facilement et gagnent en efficacité, quel que soit leur lieu de travail. À l’inverse, des réunions mal sonorisées ou une visioconférence de mauvaise qualité peuvent rapidement générer fatigue, perte de temps et désengagement. Leader de son domaine, notamment en France, Jabra est à la pointe de l’innovation et développe des solutions audio et vidéo simples à utiliser, intuitives et adaptées aux nouveaux modes de travail, pour accompagner les entreprises dans la modernisation de leurs espaces de communication. Maud Brissaud, Directrice commerciale de Jabra France, nous explique comment la qualité des équipements de réunion contribue à renforcer la productivité et la performance des collaborateurs et des entreprises.
INSCRIVEZ-VOUS À NOTRE NEWSLETTER
AUX DERNIÈRES NOUVELLES
×

Vous êtes dirigeant ou cadre ?
Vous avez une question ou besoin d'une information ?

Le respect de votre vie privée est notre priorité

L’accès au site implique l’utilisation de cookies mais celle-ci est subordonnée à votre consentement.