Aller au contenu



Alors que les grands comptes utilisent depuis longtemps les nouvelles technologies pour gérer leurs déplacements professionnels, les PME et ETI ont commencé sérieusement à intégrer ces outils pour mieux maitriser leurs coûts voyages. Des pratiques que les acteurs du marché du voyage d’affaires ont bien accompagné et même anticipé en ajustant leurs solutions aux besoins des entreprises.
Par Eric Orsini
En effet, le segment de marché PME/ETI intéresse à juste titre les agences de voyages, les éditeurs de solutions de gestion de déplacement professionnel et de notes de frais ou encore les opérateurs de cartes qui font tout pour simplifier leurs offres en cumulant dans celles-ci le suivi et la gestion des dépenses avec les services apportés aux voyageurs de ces entreprises.
La data au cœur de l’offre voyage
La data va permettre aux entreprises de veiller au respect des politiques voyages d’affaires qu’elles ont instaurées pour maîtriser leurs coûts. Celle-ci va assurer une visibilité maximale aux responsables de la gestion des déplacements professionnels qui pourront alors intégrer toutes ces informations dans leur processus de décision. Les services proposés par les différents prestataires comprennent par conséquent l’ensemble de ces technologies.
Il est recommandé de passer régulièrement par la même agence de voyages pour effectuer les réservations car celle-ci sera alors en mesure d’apporter à l’entreprise une visibilité plus grande par la transmission de données précieuses sur les déplacements des collaborateurs et sur les frais engendrés. Ces informations deviennent alors un outil de respect et de contrôle de la politique voyages.
L’agence de voyage devient donc ce qu’on appelle un TMC (Travel Management Compagny) qui propose une offre de prestations exhaustive et centralisée (aérien, ferroviaire, hôtellerie, taxis ou autres loueurs de véhicules courte durée) ainsi que des tarifs compétitifs et négociés en donnant, par exemple, aux collaborateurs le choix entre l’hôtellerie classique et les modes alternatifs d’hébergement.
Centraliser et automatiser les données pour mieux contrôler
Reste, bien sur, à maîtriser également les frais réalisés en dehors de ces circuits de réservation. Là aussi, les prestataires ont du répondant en proposant des services d’automatisation de la chaîne de valeur qui, grâce à l’intégration d’une ou plusieurs solutions d’approbation du voyage ou d’intégration des notes de frais dans le système comptable vont représenter un atout clé dans l’efficacité des programmes voyages d’affaires.
En effet, ces technologies automatisées et intégrées de gestion des déplacements et frais professionnels permettent de réaliser des économies substancielles sur le traitement de chaque note de frais qui peuvent aller jusqu’à 70%. Les collaborateurs peuvent ainsi réserver en ligne et gérer leurs dépenses depuis une interface unique, un gain temps interessant que permet la pré-saisie des notes de frais provenant des itinéraires réservés. La connexion établie entre l’outil de gestion des dépenses et le système du fournisseur de cartes corporate va permettre, en plus, de compléter ces notes de frais en important automatiquement les dépenses cartes. Il est même possible grâce à certains outils d’intégrer les justificatifs numérisés ou photographiés dans l’outil de gestion de notes de frais pour avoir une maitrise des dépenses hors cartes et hors outils de réservation.
Optimiser les workflows de validation
Ces systèmes répondent à une volonté constante de nos PME et ETI de toujours mieux gérer les leviers permettant l’évaluation de la dépense en amont. Ils contribuent à renforcer les workflows de validation et par là même de rendre le processus plus rapide tout en augmentant la visibilité sur les dépenses des collaborateurs. L’avantage étant qu’avant même la réservation, ces solutions vont permettre de contrôler les dépenses avant qu’elles soient effectuées via le circuit de réservation préconisé par l’entreprise.
Ces workflows favorisent également la réduction des tâches de traitement pour les services financiers et comptables dans la mesure où des contrôles en amont sont automatiquement réalisés par l’intégration des règles de dépenses dans l’outil, ce qui réduit les erreurs de saisie et supprime les re-saisies et tout est intégré dans le même système depuis la dépense et la réservation initiale du voyage. Par ailleurs, le gain de temps dans le traitement des ordres de missions et des réservations est considérable.
Le contrôle est ainsi optimisé et le risque de fraude sur les notes de frais ou de non-conformité est largement minimisé. En effet, la politique voyages, qui est à présent intégrée dans la solution, garantit que la conformité des réservations et des dépenses est en adéquation avec les règles établies. De plus, la visibilité sur le processus et les dépenses que cet outil procure permet de prévoir et de mesurer les ressources nécessaires, ce qui représente un vrai facteur de croissance pour l’entreprise.
Centraliser le paiement
Les cartes logées et des cartes virtuelles permettent un paiement centralisé qui a beaucoup d’avantages: il permet déjà une meilleure maîtrise des coûts mais aussi une amelioration du confort des voyageurs, une optimisation des processus et de la politique interne ainsi qu’une amélioration du pouvoir de négociation auprès des fournisseurs.
La carte logée pour les réservations avant le déplacement devient de plus en plus fréquente mais c’est surtout le paiement virtuel qui s’impose comme outil ideal puisqu’il est utilisable sur toutes les familles d’achats et permet d’eviter les notes de frais en couvrant des dépenses qui ne le seraient pas par la carte logée .Il devient donc possible d’anticiper un maximum de dépenses avant le déplacement de leurs collaborateurs.
Certaines de ces solutions permettent également de mieux gérer les dépenses réalisées hors des circuits de réservation préconisés par l’entreprise comme, par exemple, l’open booking qui est pratiqué par beaucoup de start-ups et d’entreprises dont la politique voyages n’est pas strictement établie.
Toutes ses solutions sont proposées par les grands acteurs du voyages d’affaires (American express GBT, Egencia France, Concur France ou encore airPlus International) et la concurrence est vive ! A vous de comparer et de choisir le prestataire qui convient le mieux à vos besoin spécifiques.
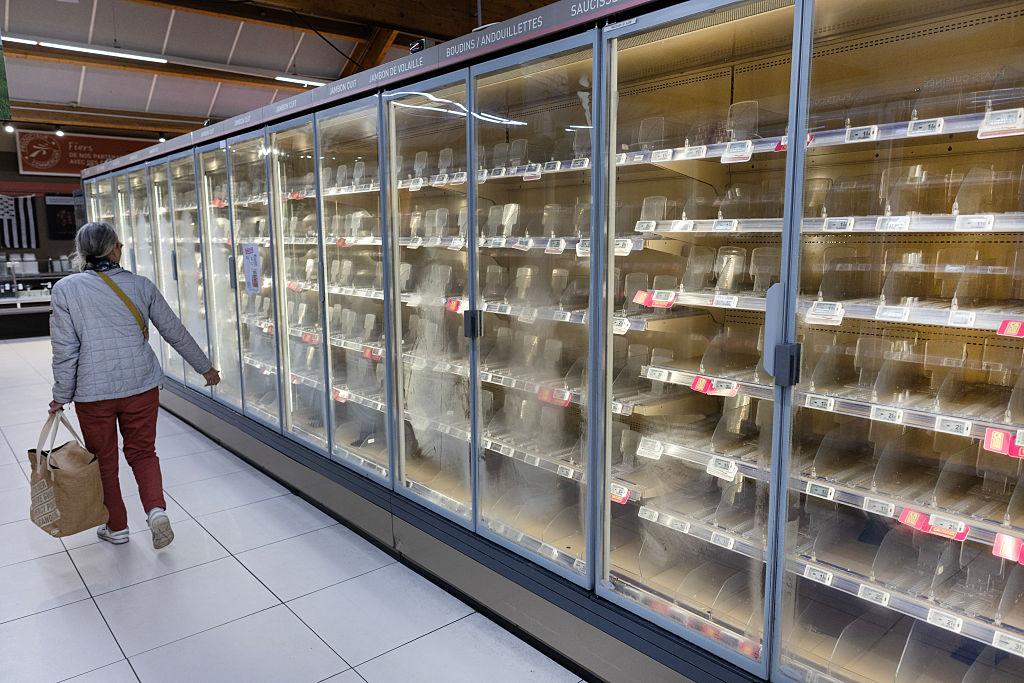
Un lundi matin d’octobre, des centaines de directeurs de magasin ont découvert, à l’ouverture, des denrées surgelées à détruire. Pendant la nuit, quelqu’un avait basculé à distance leurs installations de froid en dégivrage à 50 °C. Personne sur place n’avait touché à rien. La même cyberattaque des frigos s’est reproduite 3 semaines plus tard dans une douzaine de pays. Les analyses parlent de réseaux et de correctifs. Elles laissent de côté la leçon pour tout dirigeant : ses propres machines en fin de support lui font courir un risque qu’il n’a ni choisi ni assuré.
Par François Aichelbaum, fondateur de Privateer, ingénierie en stratégies technologiques pour dirigeants
Cyberattaque des frigos de supermarchés : une faille connue depuis 2023
D’après la presse et les enseignes, dans la nuit du dimanche 11 au lundi 12 octobre 2026, des régulateurs de froid Danfoss, Copeland et Dixell ont reçu, par internet, des consignes de dégivrage forcé. Intermarché et Netto annoncent au moins 300 magasins touchés, Coopérative U une petite centaine, Monoprix une trentaine, Leclerc et Carrefour des chiffres variables selon les sources. Un dirigeant d’enseigne évalue la perte entre 180 000 et 200 000 euros par hypermarché ; les estimations nationales publiées se chiffrent en millions. Le parquet de Paris a ouvert une enquête. Sur les auteurs, on ne sait encore rien. Dans la nuit du 1er au 2 novembre, la cyberattaque des frigos s’est répétée, avec la même consigne à 50 °C, dans une douzaine de pays européens, de la Belgique au Portugal. Au moins une centaine de magasins sont touchés à l’heure où j’écris. Danfoss a indiqué que la majorité des unités touchées en France étaient anciennes et ne recevaient plus de mises à jour. Après la seconde vague, le fabricant a précisé que certains systèmes conservaient leur mot de passe d’usine et n’étaient pas sur un réseau protégé. La faille avait été repérée dès 2023 par un cabinet d’audit français et signalée au fabricant ; l’agence américaine de cybersécurité avait publié 2 avis en 2025. Le lundi de la première cyberattaque des frigos, un chercheur comptait encore 2 752 interfaces de ce type accessibles depuis internet, dont 1 590 en France. Trois ans de signaux. Aucun destinataire.Fin de support : une machine qui marche encore peut déjà être abandonnée
Posez la question dans n’importe quelle PME : qui maintient à jour le régulateur de la chambre froide, la chaudière, l’automate de la ligne 2 ? Le service informatique, s’il existe, ignore souvent jusqu’à l’existence de l’équipement, arrivé avec le bâtiment ou la machine. Le mainteneur entretient le froid et laisse de côté le logiciel qui le pilote. Le fabricant a mis fin au support à une date publiée quelque part, sans que l’entreprise en soit informée. Le dirigeant, lui, voit une machine amortie qui fait son travail, et une machine qui fonctionne n’appelle aucune dépense. Personne ne qualifie d’obsolète une machine qui produit encore du froid. Le risque s’installe dans cet angle mort : le jour où le fabricant cesse les mises à jour de sécurité, l’équipement reste le même, mais le risque change de mains. Il quitte le fabricant et revient à l’exploitant, sans courrier ni ligne budgétaire, sans que quiconque ait eu à signer. Le pilotage à distance a suivi le même chemin : le fabricant a conçu une interface de gestion parce que le marché l’attend, l’installateur l’a raccordée au réseau parce que la notice le prévoit, et le mainteneur a demandé un accès permanent, car un diagnostic à distance coûte moins cher qu’un déplacement. L’exploitant a signé un contrat de maintenance : le mot « télécommande » n’y figure nulle part. Un expert cité par la presse résume d’un mot l’origine de l’exposition : la praticité. Chacun a fait son métier. Personne n’avait pour métier de dire non. Par ces deux chemins, l’entreprise se retrouve avec un équipement dont elle ne maîtrise plus ni les accès ni l’entretien, mais dont elle répond seule. Sécuriser la connexion reste utile, mais c’est aussi valider après coup un accès que personne n’a voulu, sur une machine abandonnée.Après la cyberattaque des frigos, qui paie ?
Je ne suis pas juriste et aucune affaire n’a encore été jugée. Le mécanisme général est connu de quiconque a suivi une expertise. Le prestataire qui supervise un équipement est le plus souvent tenu à une obligation de moyens. Face à une attaque, il fera valoir qu’aucun acteur ne garantit un risque nul et qu’en l’absence de faute démontrée, il a fait ce que le contrat prévoyait. Un équipement en fin de support lui offre un argument de plus : le fabricant avait prévenu, l’exploitant n’a pas remplacé le matériel. Démontrer une faute suppose une expertise judiciaire, des rapports, des contestations. Cela prend des années. Si une responsabilité est retenue, l’appel prolonge le délai, et rien n’est versé dans l’intervalle. Pendant ces années, l’exploitant se tourne vers son assureur. Une enseigne a déjà indiqué que ses contrats ne couvraient pas ce type d’incident en magasin. Quand une couverture existe, elle est rarement entière : franchises, plafonds, exclusions quand la cause vient d’un tiers que l’assuré n’a pas choisi ou d’un matériel que son fabricant ne suit plus. Le prestataire s’en tient à son obligation de moyens, l’assureur à son contrat, et l’entreprise garde le reste : la marchandise et le temps. Ce reste, intransférable, revient au dirigeant, qu’il ait su ou non qu’un accès l’exposait. Le bulletin du CERT-FR, le centre d’alerte de l’État, mis à jour le 16 octobre, recommande de ne plus exposer ces équipements sur internet, et ajoute un conseil : vérifier les conditions contractuelles d’assurance avant de couper la remontée des données vers le frigoriste. Un magasin dont les congélateurs viennent d’être poussés à 50 °C ne peut pas débrancher le câble sans relire un contrat. Si ce geste engage l’assurance, ce câble relevait de la direction générale depuis le premier jour. Il a été traité comme une affaire de technicien.Équipements connectés : le froid n’est qu’un cas
Il en va de même pour la chaudière réglée par le fournisseur d’énergie, la ventilation paramétrée par l’installateur, la ligne de production où l’automaticien se connecte à distance le week-end, le portail et les badges gérés par la société de sécurité, ou encore les onduleurs, panneaux solaires, bornes de recharge et ascenseurs. Dans une PME industrielle ou de services, ces équipements connectés, accessibles depuis l’extérieur, dépassent en nombre les ordinateurs, et aucun inventaire ne les recense. Chacun a été acheté pour ce qu’il fait ; personne n’a noté l’accès qu’il ouvre ni sa date de fin de support.Les 4 questions à poser à ses prestataires
Pour reprendre la main, un dirigeant n’a pas besoin de savoir ce qu’est un automate : il exige de ses prestataires et de son équipe une réponse écrite à ces questions :- Qu’est-ce qui, chez nous, peut être modifié depuis l’extérieur sans qu’un salarié touche à quoi que ce soit ?
- Qui a ce droit aujourd’hui, nommément, et quel contrat le lui donne ?
- Depuis quand cet accès existe-t-il, qui l’a autorisé, et le fabricant suit-il encore ce matériel ?
- Si je coupe ce lien demain matin, que vais-je perdre, combien de temps puis-je tenir, et qu’en dit mon assureur ?