...

Juridique et compliance : qui protège vraiment le dirigeant lorsque tout tourne mal ?

PARTAGER

Facebook
Email
WhatsApp
Juridique et compliance : qui protège vraiment le dirigeant lorsque tout tourne mal ?

Il y a une question que la plupart des dirigeants de PME et d’ETI ne se posent pas, jusqu’au jour où ils auraient dû. Pas la question du marché. Pas celle du financement. Pas celle des ressources humaines. Celle-ci : si quelque chose tourne mal demain, qui vous protège ? Une question qui conduit de plus en plus de dirigeants à s’interroger sur le rôle du directeur juridique et compliance dans la protection de leur entreprise et de leur propre responsabilité.

Par Blandine Cordier-Palasse– Présidente BCP Partners Executive Search

Le mythe du bouclier juridique

Vous avez créé une société. Elle a sa propre personnalité juridique. Vous avez donc, quelque part, intégré l’idée que votre patrimoine personnel et votre responsabilité individuelle sont à l’abri derrière elle.

C’est vrai. La plupart du temps.
Ce n’est pas toujours vrai.

La frontière entre l’entreprise et son dirigeant est plus poreuse qu’on ne l’imagine — et elle se franchit plus facilement qu’on ne le croit, dans des situations que l’on n’a pas anticipées. Une décision prise dans l’urgence. Un contrat signé sans avoir mesuré une clause. Une délégation de pouvoirs jamais formalisée. Des obligations sociales ou fiscales que l’on pensait couvertes. Une faille de sécurité informatique qui laisse fuiter les données de vos clients.

Aucun de ces événements n’était dans votre agenda ce matin. Certains peuvent pourtant engager votre responsabilité civile, fiscale et (dans des cas plus rares mais réels) pénale.

Le droit ne sanctionne pas l’erreur de gestion ordinaire. Il ne pénalise pas l’ambition, le risque assumé, la décision courageuse qui ne produit pas les résultats escomptés. Mais il sanctionne la négligence caractérisée. La faute détachable. Le manquement délibéré. L’absence de mesures raisonnables là où elles s’imposaient.

Et la nuance entre les deux, cette ligne fine entre le risque d’entreprise et la faute de gestion, se joue souvent dans des détails que vous n’avez ni le temps, ni la formation pour surveiller en permanence.

Ce que votre avocat externe ne peut pas faire

Vous avez un excellent avocat. Peut-être même plusieurs. Vous avez un expert-comptable rigoureux.
Ils sont indispensables. Et ils ne suffisent pas.

Votre avocat externe intervient quand vous l’appelez. Il traite le dossier que vous lui soumettez. Il ne lit pas le contrat commercial que votre directeur commercial vient de parapher un vendredi soir. Il n’est pas dans la salle quand vous discutez des termes d’un partenariat stratégique. Il ne voit pas la clause d’exclusivité qui va vous poser un problème dans dix-huit mois.

Votre expert-comptable regarde dans le rétroviseur. C’est son rôle, et il le fait bien. Mais le risque juridique, lui, se construit en temps réel dans chaque contrat, chaque engagement, chaque décision qui engage l’entreprise.

L’angle mort existe précisément là, dans l’espace entre ce que vous décidez et ce que vos conseils externes voient.

Compliance : le sujet que vous pensez ne pas vous concerner

C’est l’erreur la plus répandue et l’une des plus coûteuses.
La compliance est longtemps restée associée aux grandes entreprises cotées, aux banques, aux groupes internationaux soumis à des réglementations complexes. Beaucoup de dirigeants de PME et d’ETI ont donc intégré, parfois sans le formuler, que ce sujet les dépassait ou ne les regardait pas directement.
Cette époque est révolue.

La loi Sapin II a étendu les obligations de prévention de la corruption à un périmètre bien plus large qu’on ne le croit. Si votre entreprise dépasse 500 salariés et 100 millions d’euros de chiffre d’affaires, vous êtes directement soumis à ses obligations les plus structurantes : cartographie des risques, code de conduite, dispositif d’alerte interne, procédures d’évaluation des tiers. Mais au-delà de ces seuils formels, la loi crée un environnement dans lequel vos clients grands comptes, vos partenaires, vos investisseurs attendent de vous une maturité compliance équivalente à la leur sous peine d’être écartés de leurs chaînes de valeur.

Le RGPD n’est pas davantage réservé aux géants du numérique. Dès lors que vous collectez, traitez ou stockez des données personnelles et toute entreprise le fait, ne serait-ce qu’à travers sa gestion RH ou sa relation client, vous êtes soumis à ses exigences. Une violation de données mal gérée, une sous-traitance insuffisamment encadrée, une absence de registre de traitement : ce sont des risques réels, documentés, qui peuvent déboucher sur des sanctions de la CNIL et sur une mise en cause de la responsabilité du dirigeant.

Le devoir de vigilance monte en puissance. Issu de la loi de 2017 pour les très grandes entreprises, il irrigue désormais progressivement les chaînes d’approvisionnement entières, y compris les fournisseurs et sous-traitants de taille intermédiaire qui travaillent avec des donneurs d’ordre soumis à cette obligation. Si vous êtes dans cette chaîne, vos pratiques en matière de droits humains, d’environnement et de gouvernance sociale sont scrutées par vos clients, et demain potentiellement par le juge.

La directive européenne sur le reporting de durabilité (CSRD) étend progressivement ses obligations extra-financières à des entreprises de taille de plus en plus réduite. Selon votre calendrier d’application, la question n’est peut-être plus de savoir si vous y serez soumis, mais quand.

La lutte contre le blanchiment et le financement du terrorisme (LCB-FT) concerne directement les secteurs de l’immobilier, du conseil, du juridique, de la finance — mais aussi toute entreprise qui opère dans des environnements à risque ou entretient des relations avec des partenaires étrangers dans des zones sensibles.

Ce tableau n’est pas exhaustif. Il est suffisant pour poser une question simple : dans votre organisation, qui surveille ce périmètre en continu ?

La compliance mal comprise coûte deux fois

Première erreur : croire qu’on n’est pas concerné.
Deuxième erreur presque aussi fréquente : traiter la compliance comme un exercice de production documentaire. Rédiger un code de conduite que personne ne lit. Cocher des cases pour satisfaire un audit. Déployer une formation annuelle oubliée le lendemain.

Cette compliance-là ne protège pas. Elle crée une illusion de protection, ce qui est parfois plus dangereux que l’absence totale de dispositif, parce qu’elle endort la vigilance.

Une compliance qui fonctionne est une compliance vivante : ancrée dans les processus réels de l’entreprise, comprise par les équipes, portée par le dirigeant lui-même, et capable d’évoluer au rythme des réglementations et des risques.

Elle n’est pas une contrainte administrative. Elle est un actif stratégique, un signal envoyé à vos partenaires, vos investisseurs, vos clients et vos talents que votre organisation est sérieuse, durable et digne de confiance.

Et dans un environnement où la réputation se construit sur des années et se détruit en quelques heures, cet actif vaut beaucoup.

Le directeur juridique et compliance : l’homme ou la femme qui pense à ce que vous n’avez pas le temps de penser

Un directeur juridique interne, souvent aussi porteur de la fonction compliance dans les organisations de taille intermédiaire, n’est pas un poste de contrôle. Ce n’est pas un frein à la décision. Ce n’est pas un juriste que l’on sort du placard quand un contentieux éclate ou qu’un auditeur se présente.

C’est un co-pilote stratégique. Présent en amont. Formé à lire les risques là où ils se construisent, avant qu’ils ne se matérialisent.
Concrètement, sa valeur se joue à chaque étape critique de votre développement :

Quand vous négociez un contrat majeur, il identifie la clause qui semble anodine et qui ne l’est pas.

Quand vous envisagez une acquisition, il structure l’opération pour protéger votre intérêt.

Quand vous recrutez, quand vous restructurez, quand vous ouvrez un nouveau marché à l’international, il anticipe ce que vous ne voyez pas encore.

Sur le terrain compliance, il cartographie vos risques réels — pas ceux d’un référentiel générique, mais ceux de votre secteur, de vos marchés, de votre chaîne de valeur. Il structure vos dispositifs d’alerte, forme vos équipes, évalue vos partenaires et tiers critiques, et maintient votre organisation en état de répondre à un contrôle ou à une crise sans improvisation.

Il formalise vos délégations de pouvoirs. Il documente vos décisions sensibles. Il instaure une culture de conformité qui ne ralentit pas la croissance : elle la sécurise.

Et quand vous hésitez sur une décision difficile parce que vous sentez qu’il y a un risque sans savoir le nommer, il est là. Pas pour vous dire non. Pour vous dire : voilà ce que vous exposez, voilà comment on le réduit, voilà comment on avance quand même.

C’est cela, un bon directeur juridique et compliance. Pas le gardien du temple. Le partenaire de votre décision.

Les signaux que vous ne devriez pas ignorer

Vous n’avez peut-être pas encore de directeur juridique et compliance. Voici les questions qui méritent une réponse honnête. Vos délégations de pouvoirs ont-elles été rédigées et mises à jour ? Savez-vous précisément qui engage l’entreprise, sur quoi, jusqu’à quel montant ?

Disposez-vous d’une cartographie des risques de corruption adaptée à votre activité réelle, pas d’un document générique, mais d’une analyse vivante de vos expositions ?

Vos contrats avec les tiers critiques tels que les fournisseurs, distributeurs, agents ou partenaires ont-ils fait l’objet d’une évaluation compliance documentée ?

Votre dispositif de traitement des données personnelles est-il à jour, testé, et piloté par quelqu’un qui en est responsable ?
Vos équipes savent-elles concrètement quoi faire si elles détectent un comportement problématique, une tentative de corruption, une fuite de données, une alerte éthique ?

Passez-vous personnellement du temps sur des sujets juridiques ou compliance que vous n’avez pas la formation pour traiter seul ?

Si plusieurs de ces questions vous laissent sans réponse satisfaisante, la fonction juridique et compliance interne n’est plus une option de confort. C’est une décision stratégique que vous avez déjà trop tardé à prendre.

Recruter ce profil : une décision qui ne s’improvise pas

Un directeur juridique et compliance ne se recrute pas comme un responsable comptable ou un directeur commercial. Le profil est rare, la combinaison exigeante.

Il faut une solidité juridique réelle, pas seulement un vernis. Une compréhension opérationnelle des enjeux compliance dans votre secteur. Une intelligence situationnelle qui lui permet de lire les équilibres de votre organisation. Une capacité à conseiller sans bloquer, à dire une vérité difficile sans perdre la confiance du dirigeant, et à incarner une exigence éthique sans verser dans la posture.

Un profil trop technique sera déconnecté du business. Trop accommodant, il ne jouera pas son rôle. Mal aligné avec votre culture, il fera plus de dégâts qu’une fonction inexistante.

Ce recrutement mérite un accompagnement singulier : un cabinet capable de comprendre votre réalité opérationnelle, de challenger votre besoin réel avant de chercher un candidat, et d’évaluer des compétences qui ne se lisent pas dans un CV.

Ce que vous protégez, en réalité : La continuité de votre entreprise et la protection de votre responsabilité personnelle

Recruter un directeur juridique et compliance, ce n’est pas dépenser. C’est investir dans la continuité de votre entreprise, dans la protection de votre responsabilité personnelle, dans la sécurité de vos décisions les plus critiques, dans la réputation que vous avez mis des années à construire.

C’est vous donner le droit de prendre des risques, les bons risques, ceux qui font grandir. Parce que quelqu’un à vos côtés veille à ce que ces risques soient mesurés, documentés et maîtrisés.

Les dirigeants qui ont franchi ce pas ne reviennent jamais en arrière.

Pas parce que c’est obligatoire. Parce que ça change tout.

BCP Partners accompagne les dirigeants dans le recrutement de leurs directeurs juridiques, compliance officers et secrétaires généraux. Nous intervenons là où la décision est sensible et où le choix du profil ne laisse pas de place à l’approximation. Notre expertise, vécue de l’intérieur de ces fonctions, nous permet de comprendre ce que vous cherchez, et souvent de challenger ce que vous pensez chercher.

Si vous vous posez la question, c’est probablement le bon moment pour en parler.

Réservez une heure pour me rencontrer

BCP Partners

Executive Search : Recrutement Directions Juridique & Fiscal, Éthique & Conformité, RSE, Gestion des risques, Finance, RH  Administrateurs

Board Assessment : Évaluation de Conseil d’administration et ComEx / CoDir

Retrouvez notre interview sur Business Inside pour Forbes et notre actualité ici
PARTAGER

Facebook
Twitter
LinkedIn
Email
LinkedIn
WhatsApp
PLUS D'ARTICLES
Panne mondiale Microsoft : une défaillance qui révèle la dépendance numérique des entreprises
La panne mondiale Microsoft qui affecte depuis le jeudi 12 novembre plusieurs services du géant américain, notamment Outlook, Teams et Microsoft 365, perturbe le fonctionnement de nombreuses entreprises et organisations à travers le monde. Difficultés d’accès aux messageries, interruptions des outils collaboratifs et retards dans les échanges professionnels : cet incident de grande ampleur met en lumière la dépendance croissante des entreprises aux infrastructures numériques. Au-delà des difficultés techniques, cette panne soulève une question stratégique pour les dirigeants de PME et d’ETI : comment garantir la continuité de l’activité lorsque des outils devenus indispensables sont soudainement indisponibles ? Par Franck Boccara

La panne mondiale Microsoft perturbe plusieurs services essentiels

Depuis le jeudi 12 novembre, Microsoft fait face à une importante interruption de ses services en ligne. La messagerie Outlook figure parmi les principaux outils concernés, avec des utilisateurs qui ne parviennent plus à accéder à leur boîte de réception, à envoyer ou à recevoir des messages. Pour suivre l’évolution de la situation, Microsoft met à disposition un tableau officiel de suivi de l’état de ses services, qui permet de consulter les incidents signalés et leur état de résolution. Les difficultés ne se limitent toutefois pas à la messagerie. Plusieurs fonctionnalités de Microsoft 365 sont également affectées, notamment certaines fonctions de Microsoft Teams, SharePoint, Copilot et différents services associés à l’environnement professionnel de Microsoft. L’incident a rapidement pris une dimension internationale. Des utilisateurs en Amérique du Nord, en Europe et dans la région Asie-Pacifique ont signalé des dysfonctionnements. Des administrations, des entreprises et certains services publics ont également été concernés. Selon les informations relayées par Associated Press, le nombre de signalements concernant Outlook sur la plateforme Downdetector a atteint près de 140 000 au plus fort de l’incident. Un indicateur qui témoigne de l’ampleur des difficultés rencontrées, même s’il ne correspond pas au nombre réel d’utilisateurs touchés.

Des difficultés techniques au cœur de l’infrastructure Microsoft

Microsoft a identifié des dysfonctionnements affectant son infrastructure Exchange Online, qui assure notamment le fonctionnement de sa messagerie professionnelle hébergée dans le cloud. Les premières investigations ont mis en évidence une surcharge de certaines infrastructures et des serveurs devenant indisponibles. Microsoft a également indiqué que certains serveurs, après avoir été remis en service, rencontraient à nouveau des difficultés lorsqu’ils étaient soumis au trafic des utilisateurs. L’entreprise a engagé plusieurs opérations pour rétablir progressivement la situation : redistribution du trafic entre ses infrastructures, redémarrage de serveurs affectés, adaptation des configurations et reconstruction de certaines parties de son infrastructure. À ce stade, Microsoft n’a pas identifié d’indice laissant penser que l’incident serait lié à une cyberattaque. Il convient donc de distinguer cette panne technique d’un éventuel acte malveillant.

Des conséquences concrètes pour les entreprises

Pour les entreprises, la messagerie électronique reste un outil de travail central. Elle intervient dans les échanges commerciaux, les relations avec les fournisseurs, le suivi des commandes, la gestion administrative et la communication avec les clients. Une indisponibilité prolongée d’Outlook peut ainsi provoquer des retards dans le traitement des demandes, perturber les échanges internes et compliquer l’organisation des équipes. Les conséquences de la panne mondiale Microsoft peuvent également dépasser le seul cadre de la messagerie. Lorsque les calendriers, les outils collaboratifs ou certaines applications connectées ne fonctionnent plus correctement, c’est toute une partie de l’organisation quotidienne qui peut être affectée. La panne actuelle rappelle ainsi que la disponibilité des outils numériques constitue désormais un enjeu opérationnel majeur, y compris pour les PME et les ETI qui ont largement adopté les solutions hébergées dans le cloud.

La dépendance aux grands fournisseurs numériques en question

Cet incident remet au premier plan une problématique stratégique : la concentration des infrastructures numériques autour de quelques grands fournisseurs mondiaux. Pour de nombreuses entreprises, Microsoft représente bien davantage qu’un simple fournisseur de messagerie. Son environnement regroupe des outils de communication, de stockage, de collaboration, de gestion documentaire et, désormais, d’intelligence artificielle. Cette intégration apporte des avantages évidents en matière de productivité et de simplicité d’utilisation. Elle crée néanmoins une dépendance lorsque plusieurs fonctions essentielles reposent sur une même infrastructure. Une défaillance chez un fournisseur peut alors avoir des répercussions simultanées sur plusieurs activités de l’entreprise, même lorsque celle-ci dispose de ses propres équipements et d’une connexion Internet parfaitement opérationnelle. Cette problématique s’inscrit plus largement dans une réflexion sur la gestion des risques en entreprise, devenue un enjeu stratégique pour les dirigeants. La question n’est donc pas nécessairement de renoncer à ces solutions, mais de mieux anticiper les risques liés à leur indisponibilité.

Continuité d’activité : quelles leçons pour les dirigeants ?

La panne mondiale Microsoft constitue un rappel utile pour les directions générales et les responsables informatiques. La continuité d’activité ne doit pas être envisagée uniquement face aux cyberattaques, aux incendies ou aux incidents affectant les locaux de l’entreprise. Elle doit également intégrer les défaillances des prestataires et des infrastructures numériques externes. Plusieurs précautions méritent ainsi d’être étudiées : – Prévoir des moyens de communication alternatifs en cas d’indisponibilité de la messagerie principale. – S’assurer que les données essentielles disposent de sauvegardes adaptées et indépendantes des services de production. – Identifier les applications et les processus métiers qui dépendent directement d’un fournisseur unique. – Définir des procédures permettant aux équipes de poursuivre leurs activités pendant une interruption de service. – Évaluer les engagements contractuels des prestataires en matière de disponibilité, de sécurité et de rétablissement. Ces mesures ne supposent pas nécessairement de multiplier les outils ou de remettre en cause les choix technologiques de l’entreprise. Elles visent avant tout à réduire les conséquences d’une interruption imprévue. Un rappel de la nécessité de maîtriser les risques numériques La panne mondiale Microsoft et Outlook illustre une réalité à laquelle les entreprises sont de plus en plus confrontées : leur fonctionnement dépend étroitement de la disponibilité d’infrastructures numériques qu’elles ne maîtrisent pas directement. Si les services commencent à retrouver progressivement de la stabilité, l’incident rappelle que même les plus grands acteurs technologiques ne sont pas à l’abri de défaillances majeures. Pour les dirigeants de PME et d’ETI, l’enjeu est désormais de concilier les bénéfices de la transformation numérique avec une véritable stratégie de résilience. Car la performance numérique d’une entreprise ne se mesure pas uniquement à la sophistication de ses outils, mais également à sa capacité à poursuivre son activité lorsque ceux-ci deviennent indisponibles.
Cyberattaque des frigos : le risque que le dirigeant porte seul
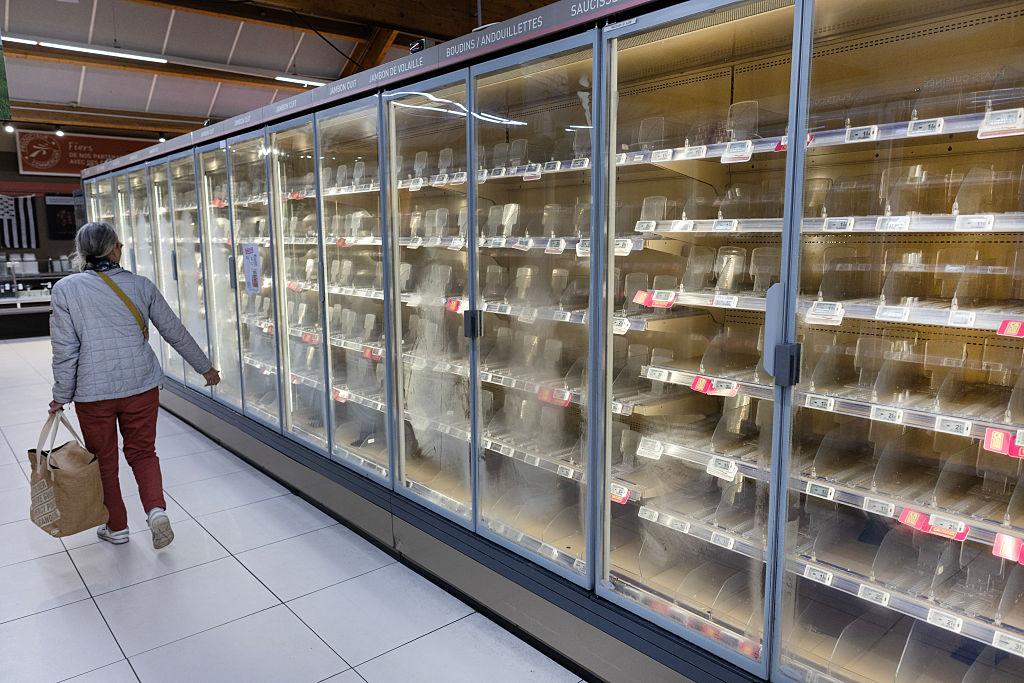
Un lundi matin d’octobre, des centaines de directeurs de magasin ont découvert, à l’ouverture, des denrées surgelées à détruire. Pendant la nuit, quelqu’un avait basculé à distance leurs installations de froid en dégivrage à 50 °C. Personne sur place n’avait touché à rien. La même cyberattaque des frigos s’est reproduite 3 semaines plus tard dans une douzaine de pays. Les analyses parlent de réseaux et de correctifs. Elles laissent de côté la leçon pour tout dirigeant : ses propres machines en fin de support lui font courir un risque qu’il n’a ni choisi ni assuré. Par François Aichelbaum, fondateur de Privateer, ingénierie en stratégies technologiques pour dirigeants

Cyberattaque des frigos de supermarchés : une faille connue depuis 2023

D’après la presse et les enseignes, dans la nuit du dimanche 11 au lundi 12 octobre 2026, des régulateurs de froid Danfoss, Copeland et Dixell ont reçu, par internet, des consignes de dégivrage forcé. Intermarché et Netto annoncent au moins 300 magasins touchés, Coopérative U une petite centaine, Monoprix une trentaine, Leclerc et Carrefour des chiffres variables selon les sources. Un dirigeant d’enseigne évalue la perte entre 180 000 et 200 000 euros par hypermarché ; les estimations nationales publiées se chiffrent en millions. Le parquet de Paris a ouvert une enquête. Sur les auteurs, on ne sait encore rien. Dans la nuit du 1er au 2 novembre, la cyberattaque des frigos s’est répétée, avec la même consigne à 50 °C, dans une douzaine de pays européens, de la Belgique au Portugal. Au moins une centaine de magasins sont touchés à l’heure où j’écris. Danfoss a indiqué que la majorité des unités touchées en France étaient anciennes et ne recevaient plus de mises à jour. Après la seconde vague, le fabricant a précisé que certains systèmes conservaient leur mot de passe d’usine et n’étaient pas sur un réseau protégé. La faille avait été repérée dès 2023 par un cabinet d’audit français et signalée au fabricant ; l’agence américaine de cybersécurité avait publié 2 avis en 2025. Le lundi de la première cyberattaque des frigos, un chercheur comptait encore 2 752 interfaces de ce type accessibles depuis internet, dont 1 590 en France. Trois ans de signaux. Aucun destinataire.

Fin de support : une machine qui marche encore peut déjà être abandonnée

Posez la question dans n’importe quelle PME : qui maintient à jour le régulateur de la chambre froide, la chaudière, l’automate de la ligne 2 ? Le service informatique, s’il existe, ignore souvent jusqu’à l’existence de l’équipement, arrivé avec le bâtiment ou la machine. Le mainteneur entretient le froid et laisse de côté le logiciel qui le pilote. Le fabricant a mis fin au support à une date publiée quelque part, sans que l’entreprise en soit informée. Le dirigeant, lui, voit une machine amortie qui fait son travail, et une machine qui fonctionne n’appelle aucune dépense. Personne ne qualifie d’obsolète une machine qui produit encore du froid. Le risque s’installe dans cet angle mort : le jour où le fabricant cesse les mises à jour de sécurité, l’équipement reste le même, mais le risque change de mains. Il quitte le fabricant et revient à l’exploitant, sans courrier ni ligne budgétaire, sans que quiconque ait eu à signer. Le pilotage à distance a suivi le même chemin : le fabricant a conçu une interface de gestion parce que le marché l’attend, l’installateur l’a raccordée au réseau parce que la notice le prévoit, et le mainteneur a demandé un accès permanent, car un diagnostic à distance coûte moins cher qu’un déplacement. L’exploitant a signé un contrat de maintenance : le mot « télécommande » n’y figure nulle part. Un expert cité par la presse résume d’un mot l’origine de l’exposition : la praticité. Chacun a fait son métier. Personne n’avait pour métier de dire non. Par ces deux chemins, l’entreprise se retrouve avec un équipement dont elle ne maîtrise plus ni les accès ni l’entretien, mais dont elle répond seule. Sécuriser la connexion reste utile, mais c’est aussi valider après coup un accès que personne n’a voulu, sur une machine abandonnée.

Après la cyberattaque des frigos, qui paie ?

Je ne suis pas juriste et aucune affaire n’a encore été jugée. Le mécanisme général est connu de quiconque a suivi une expertise. Le prestataire qui supervise un équipement est le plus souvent tenu à une obligation de moyens. Face à une attaque, il fera valoir qu’aucun acteur ne garantit un risque nul et qu’en l’absence de faute démontrée, il a fait ce que le contrat prévoyait. Un équipement en fin de support lui offre un argument de plus : le fabricant avait prévenu, l’exploitant n’a pas remplacé le matériel. Démontrer une faute suppose une expertise judiciaire, des rapports, des contestations. Cela prend des années. Si une responsabilité est retenue, l’appel prolonge le délai, et rien n’est versé dans l’intervalle. Pendant ces années, l’exploitant se tourne vers son assureur. Une enseigne a déjà indiqué que ses contrats ne couvraient pas ce type d’incident en magasin. Quand une couverture existe, elle est rarement entière : franchises, plafonds, exclusions quand la cause vient d’un tiers que l’assuré n’a pas choisi ou d’un matériel que son fabricant ne suit plus. Le prestataire s’en tient à son obligation de moyens, l’assureur à son contrat, et l’entreprise garde le reste : la marchandise et le temps. Ce reste, intransférable, revient au dirigeant, qu’il ait su ou non qu’un accès l’exposait. Le bulletin du CERT-FR, le centre d’alerte de l’État, mis à jour le 16 octobre, recommande de ne plus exposer ces équipements sur internet, et ajoute un conseil : vérifier les conditions contractuelles d’assurance avant de couper la remontée des données vers le frigoriste. Un magasin dont les congélateurs viennent d’être poussés à 50 °C ne peut pas débrancher le câble sans relire un contrat. Si ce geste engage l’assurance, ce câble relevait de la direction générale depuis le premier jour. Il a été traité comme une affaire de technicien.

Équipements connectés : le froid n’est qu’un cas

Il en va de même pour la chaudière réglée par le fournisseur d’énergie, la ventilation paramétrée par l’installateur, la ligne de production où l’automaticien se connecte à distance le week-end, le portail et les badges gérés par la société de sécurité, ou encore les onduleurs, panneaux solaires, bornes de recharge et ascenseurs. Dans une PME industrielle ou de services, ces équipements connectés, accessibles depuis l’extérieur, dépassent en nombre les ordinateurs, et aucun inventaire ne les recense. Chacun a été acheté pour ce qu’il fait ; personne n’a noté l’accès qu’il ouvre ni sa date de fin de support.

Les 4 questions à poser à ses prestataires

Pour reprendre la main, un dirigeant n’a pas besoin de savoir ce qu’est un automate : il exige de ses prestataires et de son équipe une réponse écrite à ces questions :
  1. Qu’est-ce qui, chez nous, peut être modifié depuis l’extérieur sans qu’un salarié touche à quoi que ce soit ?
  2. Qui a ce droit aujourd’hui, nommément, et quel contrat le lui donne ?
  3. Depuis quand cet accès existe-t-il, qui l’a autorisé, et le fabricant suit-il encore ce matériel ?
  4. Si je coupe ce lien demain matin, que vais-je perdre, combien de temps puis-je tenir, et qu’en dit mon assureur ?
Les réponses arriveront incomplètes, et chaque lacune compte : elle désigne un équipement que l’entreprise ne pilote plus seule, et un risque qu’elle porte déjà, sans l’avoir choisi.
Aide à l'export : les solutions publiques à connaître
Pour de nombreux dirigeants, le développement international reste un formidable levier de croissance. Diversification des marchés, réduction de la dépendance à la conjoncture nationale, accès à de nouveaux clients ou encore valorisation du savoir-faire français : les raisons de s’ouvrir à l’export ne manquent pas. Pourtant, beaucoup de PME et même certaines ETI continuent de considérer l’international comme une démarche complexe, coûteuse et risquée. Entre les frais de prospection, les déplacements, les recrutements dédiés, les études de marché ou encore les problématiques juridiques locales, le passage à l’export nécessite souvent des investissements importants avant même de générer du chiffre d’affaires. Ce que de nombreux dirigeants ignorent encore, c’est qu’il existe en France un écosystème public d’aide à l’export particulièrement développé. Financements, garanties, accompagnement opérationnel, mise en relation ou recrutement de talents export : plusieurs dispositifs peuvent significativement réduire les risques liés à l’internationalisation. Par Serge de Cluny

Business France : le point d’entrée pour structurer sa stratégie export

Lorsqu’une entreprise souhaite accélérer son développement à l’international, l’un des premiers interlocuteurs à identifier reste souvent Business France. L’agence publique accompagne les entreprises françaises dans leurs démarches export à travers différents services : études de marché, identification de partenaires locaux, organisation de rendez-vous d’affaires, participation à des salons internationaux ou encore accompagnement à l’implantation. L’intérêt de ce dispositif d’aide à l’export est de permettre aux dirigeants de gagner un temps considérable dans la phase de préparation. Dans de nombreux pays, comprendre les usages commerciaux, identifier les bons réseaux et accéder aux décideurs constitue souvent le principal défi. Business France intervient également au sein de la Team France Export, un dispositif qui fédère les principaux acteurs publics du développement international afin d’offrir un accompagnement plus lisible aux entreprises. Pour en savoir plus  

La Team France Export : un guichet unique encore sous-utilisé

Lancée pour simplifier le parcours des entreprises à l’international, la Team France Export réunit notamment Business France, les Régions, les Chambres de Commerce et d’Industrie ainsi que plusieurs partenaires publics et privés. L’objectif est simple : permettre à une PME ou à une ETI de disposer d’un interlocuteur capable d’orienter rapidement l’entreprise vers les dispositifs d’aide à l’export les plus pertinents selon son niveau de maturité export. Dans les faits, beaucoup d’entreprises ignorent encore l’existence de cette porte d’entrée unique. Pourtant, elle permet souvent d’éviter une perte de temps importante dans l’identification des aides disponibles ou des contacts locaux. La plateforme permet notamment de réaliser un diagnostic export et d’être orienté vers des experts sectoriels ou géographiques. Pour en savoir plus 

Bpifrance : un acteur central du financement export

Lorsqu’il est question d’internationalisation, Bpifrance joue aujourd’hui un rôle majeur. Au-delà de ses missions traditionnelles de financement des entreprises, l’établissement propose plusieurs outils spécifiquement conçus pour l’aide à export. Parmi eux, l’Assurance Prospection demeure l’un des dispositifs les plus intéressants et paradoxalement l’un des moins connus par de nombreux dirigeants. Ce mécanisme permet de financer une partie des dépenses engagées pour prospecter de nouveaux marchés tout en protégeant l’entreprise contre un éventuel échec commercial. Concrètement, les dépenses liées aux déplacements, aux études de marché, à la participation à des salons internationaux, au recrutement de collaborateurs export ou encore à certaines actions marketing peuvent être prises en charge à hauteur de 65 % dans de nombreux cas. L’un des aspects les plus attractifs du dispositif réside dans sa logique de partage du risque. Si la démarche export ne produit pas les résultats attendus, le remboursement de l’aide reste partiellement pris en charge selon des modalités définies par le programme. Autre point souvent méconnu : ces dispositifs ne concernent pas uniquement les PME. Les ETI peuvent également bénéficier de plusieurs mécanismes proposés par Bpifrance, notamment lorsque leur chiffre d’affaires demeure inférieur aux plafonds d’éligibilité prévus. Pour en savoir plus, cliquez ICI et ICI

Le V.I.E : recruter un talent à l’étranger sans créer immédiatement une structure locale

Le Volontariat International en Entreprise (V.I.E) constitue également une solution particulièrement pertinente pour les entreprises qui souhaitent développer leur présence dans un pays étranger sans supporter immédiatement les coûts liés à une implantation complète. Le principe est relativement simple : une entreprise recrute un jeune talent qui sera envoyé à l’étranger pour développer l’activité commerciale, assurer une veille marché ou accompagner des projets locaux. Le dispositif est géré par Business France et permet de bénéficier d’un cadre administratif simplifié tout en réduisant certaines contraintes de recrutement à l’international. Pour de nombreuses PME, le V.I.E représente souvent une première étape avant l’ouverture éventuelle d’un bureau commercial ou d’une filiale. Pour en savoir plus

Les aides régionales : un levier souvent oublié

Au-delà des dispositifs nationaux, les Régions disposent fréquemment de leurs propres programmes de soutien à l’export. Selon les territoires, ces aides peuvent prendre différentes formes : financement de missions commerciales, accompagnement à la participation à des salons internationaux, soutien au recrutement export ou encore prise en charge partielle de prestations de conseil. Ces dispositifs sont parfois cumulables avec les aides nationales, ce qui permet de réduire significativement le coût global d’un projet de développement international. Pour cette raison, il est souvent pertinent pour les dirigeants de se rapprocher de leur Conseil régional ou de leur Chambre de Commerce et d’Industrie avant de lancer leurs démarches.

Une opportunité encore insuffisamment exploitée

Malgré l’existence de nombreux outils publics d’aide à l’export, la France demeure confrontée à un défi récurrent : le nombre d’entreprises exportatrices reste relativement limité au regard du potentiel économique du pays. Beaucoup de dirigeants continuent d’associer l’export à une stratégie réservée aux grands groupes, alors même que les dispositifs publics ont précisément été conçus pour réduire les barrières d’entrée auxquelles sont confrontées les PME et les ETI. Dans un contexte marqué par les tensions géopolitiques, la diversification des marchés devient pourtant un enjeu stratégique majeur. S’appuyer sur les dispositifs proposés par Business France, la Team France Export, Bpifrance ou les collectivités territoriales peut permettre d’aborder cette étape avec davantage de visibilité, de sécurité financière et d’efficacité opérationnelle. Pour les entreprises qui envisagent aujourd’hui une croissance à l’international, l’enjeu n’est donc plus seulement de savoir s’il faut exporter, mais plutôt de comprendre comment mobiliser intelligemment les outils déjà mis à leur disposition.
INSCRIVEZ-VOUS À NOTRE NEWSLETTER
AUX DERNIÈRES NOUVELLES
×

Vous êtes dirigeant ou cadre ?
Vous avez une question ou besoin d'une information ?

Le respect de votre vie privée est notre priorité

L’accès au site implique l’utilisation de cookies mais celle-ci est subordonnée à votre consentement.