Aller au contenu

Pour les dirigeants, la gestion des risques en entreprise ne se limite plus à prévenir les accidents, à protéger les données ou à répondre aux obligations réglementaires. Dans un environnement marqué par l’instabilité économique, la multiplication des cybermenaces, les tensions sur les chaînes d’approvisionnement et le renforcement des exigences de conformité, la capacité à anticiper les difficultés devient un facteur déterminant de pérennité. Pourtant, de nombreuses organisations continuent de traiter ces sujets séparément, au gré des urgences et des échéances administratives. Une approche plus efficace consiste à intégrer la maîtrise des risques au fonctionnement même de l’entreprise, afin d’éclairer les décisions, de préserver les marges de manœuvre et de renforcer la résilience de l’organisation.
Par Serge de Cluny
Ne plus confondre conformité et maîtrise des risques
Respecter la réglementation est indispensable, mais cela ne garantit pas qu’une entreprise soit correctement protégée. Une organisation peut disposer de procédures documentées, de contrats conformes et de registres régulièrement actualisés tout en restant vulnérable à une défaillance critique de son système informatique, à la perte d’un fournisseur stratégique ou au départ soudain d’un collaborateur détenant une compétence essentielle.
La conformité répond à une question précise : l’entreprise respecte-t-elle les exigences qui lui sont applicables ? La gestion des risques en entreprise pose une question plus large : qu’est-ce qui pourrait compromettre ses objectifs, et que peut-elle faire pour limiter les conséquences ?
Cette distinction change la manière d’aborder le sujet. Plutôt que de commencer par recenser les textes réglementaires et les procédures à produire, la direction gagne à partir de ses dépendances réelles. Que se passerait-il si son principal client suspendait ses commandes pendant trois mois ? Si un prestataire informatique devenait indisponible ? Si un site industriel devait interrompre sa production pendant plusieurs jours ?
Ces scénarios permettent de faire émerger des vulnérabilités parfois invisibles dans les documents de conformité. Ils donnent également une dimension économique au risque, en reliant chaque menace à ses conséquences potentielles sur le chiffre d’affaires, la trésorerie, les délais de livraison ou la confiance des clients.
Identifier les risques à partir des décisions stratégiques
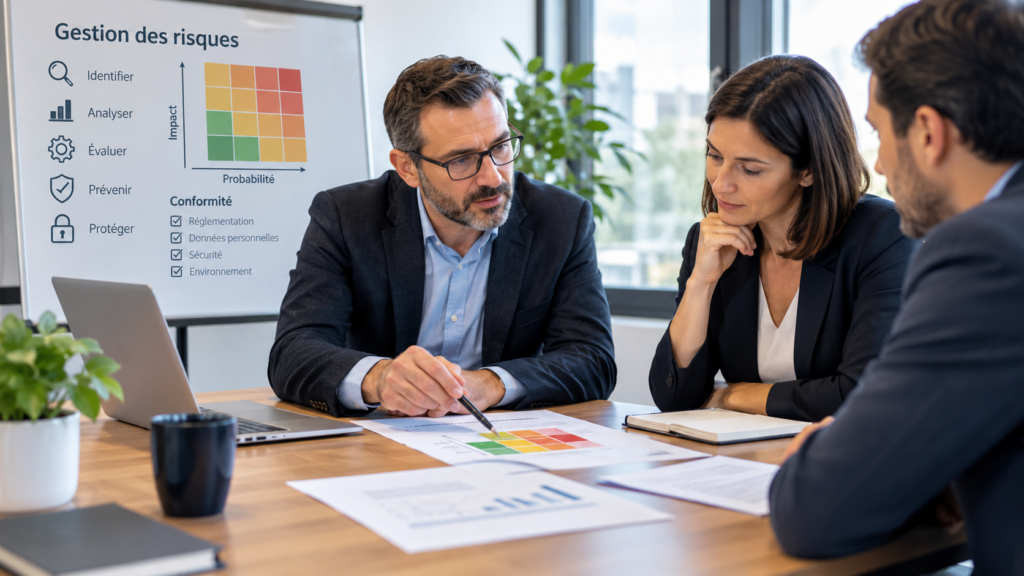
Une cartographie des risques n’a de valeur que si elle aide à prendre des décisions. Trop souvent, elle devient un exercice documentaire, alimenté par des catégories génériques et des évaluations difficiles à traduire en actions.
Pour rendre cet outil réellement opérationnel, il est préférable de partir des projets et des choix structurants de l’entreprise. L’ouverture d’un nouveau site, le lancement d’une activité, une acquisition, l’internationalisation ou l’automatisation d’un processus créent chacun des expositions spécifiques.
Une ETI qui envisage de concentrer ses achats auprès d’un fournisseur unique peut, par exemple, réaliser des économies immédiates tout en augmentant sa dépendance. L’enjeu n’est pas nécessairement de renoncer à cette stratégie, mais d’en mesurer les conséquences et de prévoir une solution de remplacement crédible.
La même logique s’applique aux ressources humaines. Une entreprise dont les connaissances techniques reposent sur deux ou trois personnes clés peut être fragilisée par une absence prolongée ou un départ. La formalisation des savoir-faire, la formation croisée des équipes et l’identification de remplaçants constituent alors des mesures de prévention aussi importantes qu’une assurance ou qu’un dispositif informatique.
L’objectif est de relier chaque risque significatif à une décision concrète : accepter l’exposition, la réduire, la transférer lorsque cela est pertinent ou modifier le projet pour éviter qu’elle ne se matérialise.
Faire de la conformité un outil de pilotage quotidien
Les obligations réglementaires sont souvent abordées comme des échéances ponctuelles, mobilisant les équipes quelques semaines avant un audit ou une date limite. Cette organisation favorise les oublis et transforme la conformité en charge supplémentaire.
Une approche plus robuste consiste à intégrer les contrôles aux processus existants. Lorsqu’un fournisseur est référencé, l’entreprise peut vérifier simultanément ses conditions contractuelles, ses exigences de sécurité et les éventuelles obligations de conformité qui s’appliquent à la relation. Lorsqu’un nouveau logiciel est déployé, les questions relatives aux accès, aux données personnelles, à la continuité de service et aux responsabilités du prestataire peuvent être traitées dès la sélection de la solution.
Pour structurer cette démarche, les dirigeants peuvent également s’appuyer sur les recommandations de Cybermalveillance.gouv.fr, qui propose une méthode concrète pour piloter la cybersécurité de leur entreprise.
Cette logique évite de multiplier les procédures parallèles. Elle suppose néanmoins de déterminer clairement qui décide, qui contrôle et qui doit être alerté lorsqu’une anomalie est détectée.
La direction conserve un rôle essentiel : fixer les priorités, arbitrer les investissements et définir le niveau de risque acceptable. Les responsables opérationnels, quant à eux, sont souvent les mieux placés pour repérer les signaux faibles, car ils connaissent les contraintes du terrain et les écarts entre les procédures théoriques et la réalité.
La gestion des risques en entreprise devient ainsi une responsabilité partagée, sans se transformer en responsabilité collective imprécise où chacun suppose qu’un autre prendra les mesures nécessaires.
Préparer les interruptions plutôt que chercher à tout empêcher
Aucune organisation ne peut éliminer tous les risques. Même avec des mesures de prévention solides, un incident peut survenir. La différence entre une entreprise résiliente et une entreprise fragilisée tient alors à sa capacité à réagir rapidement et à maintenir ses activités essentielles.
Au-delà des mesures techniques, une cyberattaque peut également entraîner des obligations juridiques spécifiques. Les entreprises doivent donc anticiper les démarches à engager en cas d’incident, comme l’explique notre article consacré aux obligations juridiques des PME et ETI en cas de cyberattaque.
Un plan de continuité ne devrait pas être conçu uniquement pour satisfaire un audit. Il doit répondre à des questions pratiques : quelles activités doivent absolument continuer ? Combien de temps peuvent-elles être interrompues ? Quelles ressources sont indispensables à leur reprise ? Qui dispose de l’autorité nécessaire pour déclencher les mesures d’urgence ?
Une entreprise industrielle pourrait, par exemple, identifier à l’avance les équipements dont la panne bloque l’ensemble de la production, prévoir des solutions de maintenance adaptées et définir les modalités de recours à un fournisseur alternatif. Une société de services pourrait, de son côté, organiser la restauration de ses données, sécuriser les accès à ses applications essentielles et prévoir un mode de fonctionnement dégradé.
Ces dispositifs doivent être testés. Un exercice de quelques heures, simulant l’indisponibilité d’un système ou d’un site, permet souvent de révéler des difficultés qu’aucune procédure écrite ne fait apparaître : coordonnées obsolètes, responsabilités mal définies, dépendance à une personne unique ou délais de décision trop longs.
La gestion des risques en entreprise doit donc mesurer non seulement la probabilité d’un incident, mais aussi le temps nécessaire pour retrouver un fonctionnement acceptable.
S’appuyer sur des experts sans perdre la maîtrise de ses risques
Les exigences techniques et réglementaires rendent parfois indispensable le recours à des compétences externes. Les spécialistes de la cybersécurité, du droit, de la protection des données, de la prévention des risques professionnels, de l’environnement ou de la sûreté peuvent aider une organisation à évaluer ses vulnérabilités et à mettre en place des dispositifs adaptés.
Leur intervention est particulièrement utile lorsque les ressources internes sont limitées ou qu’une expertise très spécialisée est nécessaire. Elle ne dispense toutefois pas l’entreprise de conserver la maîtrise de ses choix.
Avant de sélectionner un prestataire, le dirigeant doit notamment vérifier sa compréhension du secteur d’activité, sa capacité à intervenir dans des situations concrètes et la manière dont il traduira ses recommandations en mesures applicables. Un diagnostic très complet, mais impossible à mettre en œuvre faute de temps, de budget ou de compétences internes, risque de rester sans effet.
Il est donc préférable de demander un plan d’action hiérarchisé, précisant les priorités, les responsabilités, les délais et les résultats attendus. Le suivi peut ensuite s’appuyer sur quelques indicateurs utiles : délai de correction des vulnérabilités critiques, taux de réalisation des actions prioritaires, temps estimé de reprise d’une activité ou nombre d’incidents récurrents.
Le choix des partenaires doit également tenir compte de leurs propres risques et dépendances. Externaliser une fonction sensible ne supprime pas le risque : cela peut le déplacer vers un autre acteur de la chaîne de valeur.
Installer une culture du risque sans ralentir l’entreprise
Une politique de prévention ne fonctionne durablement que si les collaborateurs peuvent signaler les difficultés sans craindre systématiquement d’être sanctionnés. Les incidents mineurs, les presque-accidents et les écarts de procédure constituent souvent des occasions d’apprentissage, à condition qu’ils soient analysés et qu’ils débouchent sur des améliorations visibles.
Les dirigeants ont ici un rôle déterminant. Lorsqu’une anomalie signalée conduit à une correction concrète, les équipes comprennent que la prévention n’est pas une formalité administrative. À l’inverse, lorsque les alertes restent sans réponse, les comportements à risque ont tendance à se banaliser.
Il ne s’agit pas d’organiser une réunion supplémentaire pour chaque problème, mais de créer des mécanismes simples de remontée d’information et de traitement des incidents. Une revue périodique des principaux risques, associant les fonctions concernées, suffit souvent à maintenir une vision partagée des priorités, à condition que les décisions prises soient effectivement suivies.
En définitive, la gestion des risques en entreprise ne devrait pas être considérée comme un frein à l’initiative. Elle permet au contraire de distinguer les risques maîtrisables des expositions inutiles, de sécuriser les projets de développement et de préserver la capacité d’action de l’organisation. Pour les PME et les ETI, l’enjeu n’est pas de construire un système de contrôle disproportionné, mais de concentrer les moyens disponibles sur les dépendances les plus critiques. C’est en reliant prévention, conformité et décisions opérationnelles que la maîtrise des risques devient un véritable instrument de pilotage et un avantage durable face aux incertitudes.